
Как выстроить сценарии доступа для посетителей, сотрудников и подрядчиков на одном объекте


На одном объекте одновременно могут находиться штатные сотрудники, посетители, курьеры, временный персонал, подрядчики и представители обслуживающих организаций. У каждой категории свои задачи, сроки пребывания и уровень допустимых полномочий. Если всем выдавать одинаковые пропуска или разрешать проход по устным договорённостям, система контроля доступа быстро теряет управляемость.
Надёжная модель строится не вокруг отдельных дверей, а вокруг сценариев. Для сотрудника важны постоянные права и связь с должностью, для посетителя — предварительная регистрация и сопровождение, для подрядчика — ограниченный доступ к конкретной зоне в установленное время. При этом проходная должна понимать, кто находится на объекте, кто подтвердил визит и когда разрешение автоматически прекратит действовать.
Чтобы объединить разные сценарии в одной системе, необходимо определить роли, зоны, временные ограничения, способы идентификации и порядок реагирования на исключения. В статье разберём, как построить такую архитектуру, связать СКУД с домофонией и учётом рабочего времени, а также избежать ситуаций, когда временный доступ незаметно становится постоянным.
Содержание
- Почему одной схемы доступа недостаточно
- Из каких элементов состоит модель доступа
- Сценарий для штатных сотрудников
- Сценарий для посетителей
- Сценарий для подрядчиков
- Как выбрать способ идентификации
- Как организовать основную точку прохода
- Как использовать домофонию для проверки посетителей
- Когда оправдана биометрия
- Как связать доступ с учётом рабочего времени
- Как управлять временными разрешениями
- Как разделить объект на зоны доступа
- Что делать с исключениями и внештатными ситуациями
- Контроль событий и отчётность
- Интеграция с кадровыми и заявочными системами
- Практическая схема настройки
- Таблица сценариев доступа
- Типичные ошибки
- Итог
- Часто задаваемые вопросы
Почему одной схемы доступа недостаточно
Штатный сотрудник обычно посещает объект регулярно и имеет устойчивый набор полномочий. Его доступ связан с должностью, подразделением и графиком. Посетитель приходит на короткое время, должен быть зарегистрирован и часто нуждается в сопровождении. Подрядчик может работать несколько дней или месяцев, но только на определённом участке.
Если всем категориям выдавать постоянные карты, база быстро заполняется активными идентификаторами, которые никто не пересматривает. Карта бывшего подрядчика может продолжать открывать техническую зону, а пропуск посетителя — оставаться действующим после окончания встречи.
Сценарный подход связывает право доступа с конкретным основанием. Для сотрудника основанием служит должность, для посетителя — заявка на визит, для подрядчика — договор и утверждённый период работ. После исчезновения основания разрешение должно автоматически прекращаться.
Такой подход облегчает аудит. Служба безопасности видит не только факт прохода, но и причину, по которой человеку был разрешён доступ, срок действия полномочий и ответственного сотрудника.
Из каких элементов состоит модель доступа
Модель доступа включает пользователей, идентификаторы, роли, зоны, расписания и условия действия разрешений. Пользователь — это человек, а идентификатор — карта, код, мобильное приложение, биометрический шаблон или другой способ подтверждения личности.
Роль объединяет типовые права. Например, офисный сотрудник получает доступ в рабочие помещения своего подразделения, инженер — в технические зоны, а посетитель — только в переговорную и общие пространства.
Зона определяет физическую часть объекта: входная группа, офисный этаж, склад, серверная, лаборатория или производственный участок. Расписание ограничивает время использования прав. Условие действия показывает, когда разрешение начинается и когда прекращается.
Для временных пользователей важен также владелец доступа. Это сотрудник, который пригласил посетителя или отвечает за подрядчика. Такая связь помогает быстро определить, кто должен подтвердить визит, сопровождать человека и закрыть разрешение после завершения работ.
Сценарий для штатных сотрудников
Права сотрудника должны формироваться из кадровых данных. При приёме на работу система получает подразделение, должность, площадку и дату начала работы. На основании этих параметров назначается стандартная роль.
Сотрудник использует постоянный идентификатор, но сами права не должны быть бессрочными в административном смысле. Они сохраняются, пока человек числится в соответствующей должности и подразделении. При переводе набор зон пересматривается автоматически или через утверждённую заявку.
Для обычного офисного сотрудника достаточно доступа в здание, рабочую зону и общие помещения. Доступ в серверную, архив или склад не должен включаться в стандартный профиль, даже если технически эти двери находятся рядом.
Если сотрудник работает по сменам, расписание можно связать с графиком. Попытка пройти в нерабочее время фиксируется как отдельное событие и при необходимости требует подтверждения руководителя.
При увольнении идентификатор блокируется в момент окончания полномочий. Не стоит рассчитывать только на физический возврат карты: сотрудник может забыть её, потерять или передать другому человеку.
Сценарий для посетителей
Визит начинается с заявки. Принимающий сотрудник указывает имя посетителя, организацию, дату, время и цель встречи. Для крупных объектов также задают разрешённый вход, этаж, переговорную и необходимость сопровождения.
На проходной данные сверяют с документом или иным утверждённым способом. После подтверждения посетителю выдают временный идентификатор, который действует только в нужный период и только в разрешённых зонах.
Для разовой встречи часто достаточно доступа через входную группу и переговорную. Посетителю не следует открывать весь офисный этаж, если это не требуется. Если путь проходит через несколько дверей, можно создать отдельный маршрут.
После выхода пропуск деактивируется. Если посетитель не покинул объект к установленному времени, система формирует событие для охраны или принимающего сотрудника.
Для повторяющихся визитов можно использовать заранее созданный профиль, но каждый конкретный проход всё равно должен иметь актуальное основание. Постоянная карта для внешнего посетителя постепенно превращается в неконтролируемый доступ.
Сценарий для подрядчиков
Подрядчики отличаются от посетителей продолжительностью и характером работ. Они могут находиться на объекте регулярно, использовать инструменты, посещать технические помещения и работать вне обычного графика.
Для подрядчика создают отдельный профиль с привязкой к договору, ответственному подразделению, перечню зон и сроку работ. Разрешение не должно действовать дольше договора или заявки на обслуживание.
Если подрядная организация направляет нескольких специалистов, каждому нужен персональный идентификатор. Общая карта на бригаду не позволяет понять, кто фактически вошёл и кто остался на объекте.
Доступ подрядчика можно ограничить сменой, конкретными дверями и необходимостью сопровождения. Для особо важных зон применяют правило двойного подтверждения: подрядчик проходит только вместе с ответственным сотрудником или после удалённого разрешения.
После завершения работ система автоматически блокирует идентификатор. Продление выполняется новой заявкой, а не ручным изменением даты без проверки основания.
Как выбрать способ идентификации
Карты и брелоки удобны для большинства сотрудников, но их можно потерять или передать другому человеку. PIN-код не требует физического носителя, однако его легко сообщить коллеге. Мобильный идентификатор удобен для временного доступа, если система поддерживает безопасную выдачу и отзыв.
Биометрия связывает доступ с физическими характеристиками человека и снижает риск передачи идентификатора. При этом она требует правильной настройки, защиты данных и продуманного резервного сценария на случай ошибки распознавания.
Для посетителей подходят временные карты, QR-коды или мобильные разрешения. Для подрядчиков чаще используют персональные карты с ограниченным сроком. Для сотрудников выбор зависит от уровня риска и требований конкретной зоны.
На одном объекте можно применять несколько способов. Вход в офис выполняется по карте, доступ в серверную — по карте и биометрии, а посетитель проходит по временной ссылке после подтверждения на проходной.
Как организовать основную точку прохода
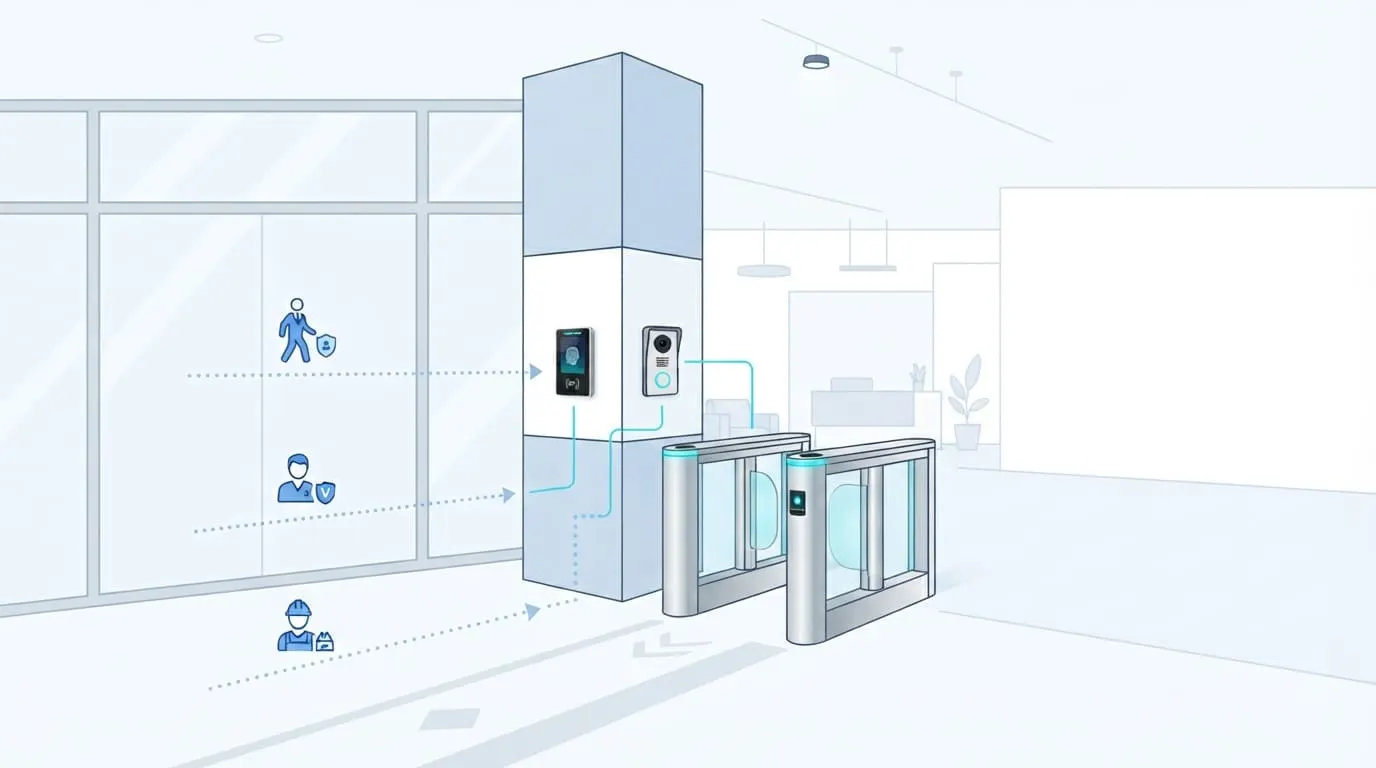
Главная проходная должна разделять потоки. Сотрудники проходят быстро по постоянным идентификаторам, посетители направляются к стойке регистрации, а подрядчики проходят проверку заявки и срока полномочий.
Физическое устройство должно соответствовать интенсивности потока. Для небольшого офиса достаточно двери с контролируемым замком. Для крупного объекта рациональнее установить турникет, который обеспечивает последовательный проход и снижает риск прохода нескольких людей по одному разрешению.
При выборе нужно учитывать ширину прохода, доступность для маломобильных посетителей, аварийное открытие и интеграцию с пожарной автоматикой. Обычный турникет не должен становиться единственным путём эвакуации.
Возле точки прохода размещают считыватель, средство обратной связи и визуальную индикацию. Пользователь должен понимать, разрешён ли доступ, требуется ли обратиться к охране или повторить идентификацию.
Как использовать домофонию для проверки посетителей
Домофония особенно полезна на удалённых входах, калитках, парковках и объектах без постоянного поста охраны. Посетитель связывается с оператором или принимающим сотрудником, после чего доступ подтверждается удалённо.
Система должна передавать не только голос, но и изображение. Оператор видит лицо посетителя, оценивает ситуацию возле входа и при необходимости сравнивает данные с заявкой.
Если объект планирует установить IP домофон в Минске, важно учитывать совместимость с СКУД, качество связи, ночной режим, удалённое управление замком и возможность записи событий. Отдельный домофон без интеграции усложняет работу, поскольку оператору приходится вручную сопоставлять вызов и данные посетителя.
Домофонный вызов можно связать с заявкой. На экране появляется имя посетителя, принимающий сотрудник и время встречи. После подтверждения система открывает дверь и сохраняет запись о действии.
Для подрядчиков домофония помогает подтвердить прибытие вне обычного времени. Ответственное лицо может удалённо проверить специалиста и разрешить вход только на нужный период.
Когда оправдана биометрия
Биометрические методы применяют на входе в критичные помещения, в производственных зонах, лабораториях, серверных и на объектах с повышенными требованиями к персональной идентификации.
Если требуется биометрический терминал доступа, необходимо оценивать не только скорость распознавания. Важны допустимое количество пользователей, работа при разном освещении, возможность комбинирования с картой, защита шаблонов и интеграция с центральной системой.
Биометрия может использоваться как основной способ или как второй фактор. Для обычного входа сотрудник предъявляет карту, а для доступа в защищённую зону дополнительно подтверждает личность.
Нужно учитывать условия эксплуатации. Загрязнение рук, средства индивидуальной защиты, маски, перчатки и изменение освещения могут влиять на выбранный метод. До массового внедрения полезно провести тест на реальной группе пользователей.
Система должна предусматривать резервную процедуру. Если человек временно не может пройти биометрическую проверку, доступ подтверждает уполномоченный сотрудник с обязательной записью причины.
Как связать доступ с учётом рабочего времени
События входа и выхода можно использовать для контроля присутствия, но проход через дверь не всегда равен началу или окончанию рабочего дня. Сотрудник может входить несколько раз, перемещаться между корпусами или покидать объект по служебной необходимости.
Для точного учёта применяют отдельный терминал учета рабочего времени. Он фиксирует начало смены, окончание, перерывы и другие статусы по установленным правилам.
Терминал может использовать тот же идентификатор, что и система доступа, но данные обрабатываются по другой логике. СКУД отвечает за право прохода, а система учёта — за расчёт присутствия и отклонений от графика.
Для подрядчиков учёт времени помогает подтвердить фактическое нахождение на объекте. Для сотрудников — формировать отчёты по сменам и опозданиям. Для посетителей такой учёт обычно не нужен, достаточно журнала входа и выхода.
Перед интеграцией следует определить правила. Нужно учитывать командировки, удалённую работу, служебные выходы и корректировки руководителя. Иначе автоматический отчёт будет содержать много формальных нарушений, которые не отражают реальную ситуацию.
Как управлять временными разрешениями
Временный доступ должен иметь дату начала и окончания. Разрешение, созданное без срока, фактически становится постоянным, даже если его планировали использовать один день.
Для посетителя срок обычно ограничивается временем встречи. Для подрядчика — сменой, периодом заявки или сроком договора. Для сотрудника временное право может действовать на время командировки, замещения или выполнения разовой задачи.
Продление должно проходить через подтверждение. Нельзя бесконечно переносить дату окончания без проверки причины. Лучше создать новую заявку или зафиксировать продление в журнале.
Полезно настроить уведомления об истечении прав. Ответственный сотрудник заранее получает сообщение и решает, нужно ли продление. Если подтверждения нет, система блокирует доступ автоматически.
Временный идентификатор после возврата очищают от старых разрешений. Следующему пользователю выдаётся новый профиль, а не карточка с историей предыдущего владельца.
Как разделить объект на зоны доступа
Зонирование помогает не выдавать права на отдельные двери вручную. Объект делят на логические области: общедоступную, офисную, производственную, техническую, складскую и критичную.
Посетителю обычно разрешают общедоступную зону и конкретный маршрут. Сотрудник получает зоны по должности. Подрядчик — только участок работ и необходимые проходы к нему.
Для критичных помещений можно использовать дополнительные условия: второй фактор, подтверждение охраны, ограничение по времени или правило присутствия двух человек.
При проектировании нужно учитывать маршруты. Если человеку разрешена серверная, но закрыта дверь в коридор, через который к ней можно пройти, правило окажется неполным. При этом нельзя автоматически открывать все промежуточные помещения.
Зоны необходимо периодически пересматривать. После перепланировки, переезда подразделений или изменения назначения помещения старые профили могут перестать соответствовать реальной структуре.
Что делать с исключениями и внештатными ситуациями
На практике возникают ситуации, которые не укладываются в стандартный сценарий: сотрудник забыл карту, посетитель приехал раньше, подрядчик задержался после окончания разрешённого времени.
Для каждого исключения нужен утверждённый порядок. Временный пропуск сотруднику выдаётся после подтверждения личности, ранний посетитель ожидает разрешения принимающей стороны, а продление работ подрядчика подтверждает ответственное лицо.
Администратор не должен решать все случаи по своему усмотрению. Иначе одинаковые ситуации обрабатываются по-разному, а журнал не показывает реального основания.
Экстренный доступ в критичную зону может предоставляться по повышенной процедуре: подтверждение двух сотрудников, запись причины и автоматическое уведомление службы безопасности.
После завершения исключительного события права следует немедленно отозвать. Разовая необходимость не должна превращаться в бессрочное разрешение.
Контроль событий и отчётность
Система должна показывать не только успешные проходы, но и отказы, попытки использования просроченных идентификаторов, проход вне расписания и длительное нахождение временного пользователя на объекте.
Отчёты удобно разделять по категориям. Для сотрудников важны события по зонам и графикам, для посетителей — время входа и выхода, для подрядчиков — фактическое присутствие и посещённые участки.
Критичные события должны формировать уведомления. Например, подрядчик пытается войти в неразрешённую зону, посетитель не покинул объект после окончания визита или один идентификатор используется на разных проходах с невозможным временным интервалом.
Административные действия тоже нужно журналировать. Система должна фиксировать, кто выдал доступ, изменил срок, добавил зону или заблокировал идентификатор.
Журналы следует хранить в соответствии с внутренними требованиями и возможным сроком расследования. Слишком короткий архив не поможет восстановить обстоятельства события, которое обнаружили через несколько недель.
Интеграция с кадровыми и заявочными системами
Ручной ввод данных создаёт дублирование и ошибки. Сотрудника могут уволить в кадровой системе, но забыть заблокировать в СКУД. Посетителя регистрируют по электронной почте, а охрана повторно вводит его данные на проходной.
Интеграция с кадровой системой позволяет автоматически создавать и блокировать сотрудников, обновлять подразделение и применять роль по должности. При этом критичные изменения можно направлять на согласование.
Система заявок на посетителей передаёт данные на проходную заранее. Оператор видит подтверждённый визит, а принимающий сотрудник получает уведомление о прибытии.
Для подрядчиков полезна связь с договорной или сервисной заявкой. Доступ автоматически заканчивается вместе со сроком работ, а продление требует нового согласования.
Интеграция не должна передавать в СКУД избыточные персональные данные. Достаточно информации, которая действительно нужна для идентификации, назначения прав и аудита.
Практическая схема настройки
1. Разделить пользователей на сотрудников, посетителей и подрядчиков.
2. Составить перечень зон и определить их уровень критичности.
3. Создать типовые роли для должностей и категорий пользователей.
4. Назначить расписания и сроки действия для каждой роли.
5. Выбрать способы идентификации для обычных и защищённых зон.
6. Настроить отдельный процесс регистрации посетителей.
7. Связать подрядчиков с договорами, заявками и ответственными сотрудниками.
8. Организовать основную точку прохода и резервный маршрут.
9. Подключить домофонию и удалённое подтверждение визитов.
10. Разделить события доступа и данные учёта рабочего времени.
11. Настроить автоматическую блокировку по окончании срока.
12. Определить порядок обработки забытых карт и других исключений.
13. Включить журналирование административных действий.
14. Настроить отчёты по присутствию посетителей и подрядчиков.
15. Провести тест каждого сценария до ввода системы в эксплуатацию.
Такой порядок позволяет сначала описать процессы, а затем подбирать оборудование и программные функции. Если начать с установки устройств, система может технически работать, но не соответствовать реальным правилам объекта.
Таблица сценариев доступа
| Параметр | Сотрудник | Посетитель | Подрядчик |
|---|---|---|---|
| Основание доступа | Трудовые отношения и должность | Подтверждённая заявка на визит | Договор, наряд или сервисная заявка |
| Срок действия | До изменения должности или увольнения | Время конкретного визита | Период выполнения работ |
| Тип идентификатора | Постоянная карта, мобильный идентификатор или биометрия | Временная карта, QR-код или мобильное разрешение | Персональная временная карта или комбинированный метод |
| Доступные зоны | По роли и подразделению | Маршрут до места встречи | Только зона работ и необходимые проходы |
| Расписание | Рабочий график или смена | Начало и окончание визита | Утверждённое время выполнения работ |
| Ответственное лицо | Руководитель и кадровая служба | Принимающий сотрудник | Заказчик работ или технический куратор |
| Сопровождение | Обычно не требуется | По правилам объекта | Для критичных зон или специальных работ |
| Завершение доступа | Автоматическая блокировка при увольнении или переводе | Автоматически после выхода или окончания визита | После завершения срока договора или заявки |
| Основной контроль | Соответствие роли и графику | Подтверждение личности и основания визита | Соответствие зоне, времени и перечню работ |
Типичные ошибки
Первая ошибка — выдавать временным пользователям постоянные карты. Система теряет контроль над сроком и основанием доступа.
Вторая ошибка — использовать один идентификатор для нескольких подрядчиков. Невозможно определить, кто фактически находился на объекте.
Третья ошибка — назначать права вручную на каждую дверь. База становится сложной, а старые разрешения сохраняются после изменения обязанностей.
Четвёртая ошибка — не связывать посетителя с принимающим сотрудником. В случае инцидента непонятно, кто подтвердил визит и должен был сопровождать человека.
Пятая ошибка — учитывать рабочее время только по первой и последней двери. Перемещения между корпусами и служебные выходы могут исказить отчёт.
Шестая ошибка — применять биометрию без резервного сценария. Отказ распознавания останавливает проход и провоцирует неформальные способы обхода.
Седьмая ошибка — не ограничивать срок временных полномочий. Подрядчик завершил работу, но продолжает иметь доступ в техническую зону.
Восьмая ошибка — не тестировать маршруты. Пользователю открывают целевое помещение, но не дают доступ через промежуточную дверь.
Девятая ошибка — не журналировать изменения. Администратор расширяет права, но система не позволяет установить автора и причину операции.
Итог
Сценарии доступа для сотрудников, посетителей и подрядчиков должны строиться по разным правилам. Сотруднику права назначают по должности, посетителю — по заявке на визит, подрядчику — по договору и зоне работ.
Управляемость обеспечивают роли, зонирование, расписания, персональные идентификаторы и автоматическое прекращение временных разрешений. Домофония помогает проверять посетителей, биометрия усиливает контроль критичных зон, а отдельные терминалы корректно учитывают рабочее время.
Начинать проектирование нужно с описания процессов и ответственности. После этого выбирают точки прохода, способы идентификации, программные интеграции и правила реагирования. Такая последовательность помогает создать систему, которая не только открывает двери, но и сохраняет понятный контроль над всеми категориями пользователей.
Часто задаваемые вопросы
Можно ли использовать одну карту сотрудника для доступа и учёта времени?
Да, один идентификатор может использоваться в обеих системах. При этом право прохода и расчёт рабочего времени должны обрабатываться по отдельным правилам.
Нужно ли выдавать посетителю физический пропуск?
Не всегда. Можно использовать временную карту, QR-код или мобильное разрешение. Выбор зависит от инфраструктуры, срока визита и требований безопасности.
Как ограничить подрядчика только одной зоной?
Для него создают временную роль с конкретным перечнем дверей и расписанием. Права автоматически прекращаются после завершения срока работ.
Можно ли пропускать посетителей без сотрудника охраны?
Да, если объект использует предварительную регистрацию, видеодомофонию и удалённое подтверждение. Для критичных объектов может потребоваться дополнительная проверка или сопровождение.
Что делать, если сотрудник забыл карту?
Нужно использовать утверждённую процедуру подтверждения личности и выдачи временного идентификатора. Событие и причина выдачи должны фиксироваться в системе.
Обязательно ли использовать биометрию?
Нет. Для большинства офисных зон достаточно карт или мобильных идентификаторов. Биометрию применяют там, где важно исключить передачу пропуска другому человеку.
Как понять, что посетитель покинул объект?
Система фиксирует проход через выходную точку и деактивирует временный идентификатор. Если выход не зарегистрирован к установленному времени, можно сформировать уведомление.
Нужно ли хранить данные о старых подрядчиках?
Идентификаторы следует блокировать, но журналы проходов и основания выдачи доступа сохраняют на срок, установленный внутренними правилами и требованиями безопасности.
Как часто пересматривать роли доступа?
Проверку стоит проводить регулярно, а также после реорганизации, перепланировки, изменения должностей или появления новых критичных зон.