


При организации сети филиала компании межсетевой экран часто выбирают по скорости WAN-порта, количеству Ethernet-интерфейсов и заявленной пропускной способности Firewall Throughput. Например, устройство оснащено гигабитными портами и поддерживает обработку нескольких гигабит трафика. На первый взгляд этого достаточно для подключения офиса со скоростью интернета 500 Мбит/с. Однако после включения VPN, системы предотвращения вторжений и антивирусной проверки фактическая производительность может оказаться значительно ниже.
Причина заключается в различной вычислительной нагрузке. Обычная пересылка пакетов с проверкой состояния соединения требует одних ресурсов, а шифрование IPsec, анализ содержимого, проверка угроз и инспекция TLS — других. Поэтому один межсетевой экран может показывать высокую скорость в простом тесте, но ограничивать работу удалённых сотрудников, облачных приложений и корпоративных сервисов при активной защите.
Разберём, как выбрать межсетевой экран для филиала, какие характеристики сравнивать и почему VPN Throughput и UTM Throughput зачастую важнее количества портов. Рассмотрим расчёт для офиса на 40 сотрудников, особенности IPsec, SSL/TLS-инспекции, числа одновременных соединений, резервирования интернет-каналов и дальнейшего расширения сети.
Содержание
- Для чего филиалу нужен межсетевой экран
- Почему гигабитные порты не определяют производительность
- Firewall, VPN и UTM Throughput: основные различия
- Как VPN влияет на скорость передачи данных
- Что происходит при включении UTM-защиты
- Почему SSL/TLS-инспекция требует отдельного расчёта
- Одновременные соединения и скорость создания сессий
- Как определить реальную нагрузку филиала
- Пример расчёта для офиса на 40 сотрудников
- Как правильно читать характеристики производителя
- Схема подключения межсетевого экрана в филиале
- Резервирование интернета и отказоустойчивость
- Какие функции безопасности действительно необходимы
- Стоимость оборудования, лицензий и обслуживания
- Практические сценарии выбора
- Пошаговый алгоритм подбора
- Типичные ошибки проектирования
- Итог
- Часто задаваемые вопросы
Для чего филиалу нужен межсетевой экран
Межсетевой экран контролирует прохождение сетевого трафика между сегментами инфраструктуры и применяет заданные политики безопасности.
В филиале он может одновременно выполнять несколько задач:
- защищать локальную сеть от нежелательных подключений;
- обеспечивать доступ сотрудников в интернет;
- создавать защищённый VPN-туннель до головного офиса;
- разделять рабочие станции, серверы и гостевую сеть;
- проверять трафик на определённые угрозы;
- контролировать использование приложений;
- подключаться к резервному интернет-провайдеру;
- собирать журналы сетевых событий.
Почему обычного маршрутизатора может быть недостаточно
Маршрутизатор обеспечивает передачу пакетов между сетями и может поддерживать NAT, VPN и базовые правила фильтрации.
Специализированный межсетевой экран следующего поколения, или NGFW, дополнительно может предоставлять более глубокий контроль приложений, IPS, защиту от вредоносного трафика и другие функции.
Однако названия категорий оборудования не заменяют сравнение конкретных возможностей. Некоторые маршрутизаторы имеют развитые средства безопасности, а набор функций межсетевых экранов различается в зависимости от модели и лицензии.
Почему гигабитные порты не определяют производительность
Сетевой порт 1000BASE-T поддерживает номинальную скорость физического соединения 1 Гбит/с.
Но производительность межсетевого экрана зависит не только от интерфейса, а также от аппаратной платформы, программного обеспечения, параметров пакетов и включённых механизмов обработки.
Порт и вычислительная производительность — разные характеристики
Предположим, устройство имеет два гигабитных интерфейса: WAN и LAN.
Это не означает, что оно сможет одновременно выполнять антивирусный анализ, IPS и VPN-шифрование потока 1 Гбит/с.
Если вычислительные ресурсы исчерпаны, устройство может ограничивать скорость передачи даже при отсутствии ошибок на физических портах.
Почему количество портов также не определяет общую скорость
Наличие восьми Ethernet-интерфейсов по 1 Гбит/с не означает, что межсетевой экран способен одновременно обрабатывать 8 Гбит/с защищённого трафика.
Необходимо отдельно проверять общую производительность и ограничения различных режимов обработки.
Что происходит при перегрузке
В зависимости от архитектуры устройства перегрузка может приводить к:
- уменьшению фактической пропускной способности;
- росту задержек;
- увеличению времени обработки новых соединений;
- потерям пакетов;
- ухудшению работы VPN;
- нестабильности ресурсоёмких приложений.
Поэтому интерфейсы рассматривают как необходимое условие подключения, но не как единственный критерий производительности.
Firewall, VPN и UTM Throughput: основные различия
В технических характеристиках межсетевых экранов производители обычно приводят несколько показателей скорости.
Они относятся к разным сценариям и не являются взаимозаменяемыми.
| Показатель | Что характеризует | Когда важен |
|---|---|---|
| Firewall Throughput | Пропускную способность при определённом режиме межсетевой фильтрации | Обычная передача и контроль сетевых соединений |
| IPsec VPN Throughput | Скорость обработки VPN-трафика при заданных условиях тестирования | Связь филиала с головным офисом |
| VPN IMIX Throughput | VPN-производительность при определённой смеси размеров пакетов | Более сложный смешанный профиль трафика |
| IPS Throughput | Скорость обработки трафика системой предотвращения вторжений | Контроль сетевых атак |
| UTM / Threat Protection Throughput | Производительность при определённой комбинации защитных механизмов | Филиалы с активной комплексной защитой |
| SSL/TLS Inspection Throughput | Производительность при инспекции зашифрованных соединений | Анализ содержимого HTTPS и другого поддерживаемого TLS-трафика |
Почему значения отличаются
При обычной межсетевой фильтрации устройство анализирует заголовки пакетов, состояние соединений и соответствие политикам.
При включении IPS дополнительно анализируются признаки сетевых атак.
При антивирусной проверке может потребоваться обработка содержимого передаваемых данных.
VPN добавляет операции криптографической защиты, а глубокая инспекция TLS — обработку зашифрованных сессий.
В результате разные режимы создают неодинаковую нагрузку на процессоры, память и специализированные аппаратные ускорители.
Как VPN влияет на скорость передачи данных
Филиалы часто подключаются к центральной инфраструктуре через защищённые VPN-туннели.
По ним могут передаваться обращения к корпоративным приложениям, файловым ресурсам, базам данных и другим внутренним сервисам.
Что влияет на IPsec-производительность
- выбранные криптографические алгоритмы;
- наличие аппаратного ускорения;
- размер пакетов;
- число одновременно активных потоков;
- нагрузка на вычислительные компоненты;
- параметры MTU и обработка фрагментации;
- другие одновременно включённые функции защиты.
Почему важен размер пакетов
Обработка большого количества мелких пакетов может создавать более высокую нагрузку на устройство при одинаковой суммарной скорости передачи.
Поэтому результаты теста VPN с крупными пакетами иногда заметно отличаются от показателей для смешанного трафика.
Для более реалистичной оценки производители могут отдельно указывать производительность VPN IMIX.
Site-to-Site и удалённые пользователи
При Site-to-Site VPN межсетевой экран связывает филиал с другой сетью.
При удалённом доступе сотрудники устанавливают индивидуальные защищённые соединения.
В последнем случае дополнительно необходимо учитывать число пользователей, возможности аутентификации и ограничения конкретного VPN-решения.
Почему VPN с запасом важен для файловых приложений
Если филиал регулярно обращается к центральному файловому серверу, производительности VPN-туннеля должно быть достаточно для характерной одновременной нагрузки.
Однако даже быстрый туннель не устраняет задержки, связанные с географическим расстоянием, особенностями приложений и работой дисковой подсистемы.
Что происходит при включении UTM-защиты
UTM — Unified Threat Management — объединяет несколько механизмов сетевой безопасности в одной платформе.
Набор функций зависит от производителя, модели и действующей лицензии.
IPS
Система предотвращения вторжений анализирует сетевой трафик на признаки известных угроз и другие подозрительные характеристики.
Глубина анализа, используемые сигнатуры и настройки политики могут влиять на производительность.
Антивирусная проверка
Защитный шлюз может анализировать поддерживаемые типы передаваемого содержимого на наличие вредоносных объектов.
Эффективность и объём проверки зависят от протокола, размера файлов, режима анализа и используемого механизма.
Контроль приложений
Application Control помогает распознавать и применять политики к различным видам сетевых приложений.
При этом возможность идентификации конкретного сервиса зависит от степени шифрования и возможностей устройства.
Веб-фильтрация
Фильтрация веб-ресурсов может использовать категории сайтов, репутационные базы и другие признаки.
Некоторые варианты фильтрации работают без расшифровки всего содержимого HTTPS, но возможности анализа в таком режиме ограничены.
Почему включение нескольких функций меняет нагрузку
Одновременная проверка трафика несколькими механизмами требует дополнительных операций.
Поэтому для филиала с активной комплексной защитой следует ориентироваться на заявленную производительность соответствующего профиля UTM, а не на скорость базового межсетевого экрана.
При этом необходимо уточнять, что именно входит в опубликованное производителем значение UTM Throughput.
Почему SSL/TLS-инспекция требует отдельного расчёта
Большая часть современного веб-трафика использует защищённые соединения TLS.
Это осложняет глубокую проверку содержимого на сетевом шлюзе.
Что делает TLS-инспекция
В поддерживаемых сценариях межсетевой экран может выступать промежуточным доверенным узлом, который расшифровывает определённые соединения, выполняет проверку и затем устанавливает защищённую связь с удалённым сервисом.
Для такой обработки требуются дополнительные вычислительные ресурсы и корректно организованная инфраструктура доверенных сертификатов.
Почему производительность может снижаться
Создание и обработка криптографических сессий, анализ содержимого и применение политик создают дополнительную нагрузку.
На результат влияют версии протоколов, криптографические алгоритмы, размер объектов и количество новых соединений.
Не весь TLS-трафик можно или следует расшифровывать
Некоторые приложения используют механизмы защиты, которые препятствуют обычной инспекции.
Кроме того, необходимо учитывать конфиденциальность данных, внутренние политики организации и применимые правовые требования.
Для отдельных сервисов могут потребоваться исключения из глубокого анализа.
Что проверять в характеристиках
Если организация планирует использовать TLS-инспекцию, следует отдельно оценить:
- производительность при расшифровке;
- число одновременно обрабатываемых TLS-сессий;
- скорость установления новых соединений;
- поддерживаемые версии TLS;
- совместимость с используемыми приложениями;
- влияние на задержки и пользовательский опыт.
Одновременные соединения и скорость создания сессий
Для работы филиала важна не только скорость передачи данных, но и способность устройства обслуживать большое число сетевых соединений.
Concurrent Sessions
Показатель характеризует максимальное число одновременных сессий в рамках условий и ограничений конкретной платформы.
Современные браузеры, облачные приложения, корпоративные сервисы и средства синхронизации могут создавать множество параллельных соединений.
New Sessions per Second
Этот показатель отражает способность устройства создавать новые соединения за определённый интервал.
Он особенно важен при интенсивном открытии большого количества коротких сессий.
Почему число пользователей не равно числу соединений
Один сотрудник может одновременно работать в браузере, корпоративном мессенджере, системе документооборота и приложении видеоконференций.
Каждая из этих программ может создавать несколько сетевых соединений.
Поэтому нельзя просто умножить количество сотрудников на одно условное подключение и считать результат достаточным.
Как оценивать нагрузку
Полезно собирать фактические данные о числе активных соединений и скорости появления новых сессий на существующем оборудовании.
Далее следует учитывать планируемое расширение филиала и изменения в используемых приложениях.
Как определить реальную нагрузку филиала
Перед выбором межсетевого экрана необходимо составить профиль трафика филиала.
Он должен учитывать не только скорость интернет-канала, но и направления передачи, используемые приложения и требуемые политики безопасности.
Основные группы трафика
| Группа | Пример | Основная проверка |
|---|---|---|
| Интернет | Браузерные приложения, облачные сервисы | UTM и TLS-инспекция |
| Site-to-Site VPN | Доступ к центральным серверам | IPsec VPN Throughput |
| Удалённый доступ | VPN-подключения сотрудников | Производительность и число пользователей |
| Видеоконференции | Голос и видео в реальном времени | Задержки, jitter, потери |
| Локальная маршрутизация | Связь между VLAN | Производительность межсетевой фильтрации |
Почему средняя загрузка недостаточна
Предположим, средняя загрузка WAN-канала составляет 80 Мбит/с, но во время видеоконференций, резервного копирования и работы с удалённой базой данных кратковременная нагрузка достигает 250–300 Мбит/с.
Если межсетевой экран рассчитан только на средний поток, в пиковые периоды возможны задержки и снижение качества связи.
Что измерять
- входящий и исходящий трафик;
- пиковую нагрузку в рабочие часы;
- долю трафика через VPN;
- долю трафика с глубоким анализом;
- число одновременных соединений;
- число новых сессий;
- нагрузку на процессор существующего шлюза;
- задержки и потери при высокой активности.
Для оценки полезно использовать статистику существующего маршрутизатора, межсетевого экрана или сетевой системы мониторинга.
Пример расчёта для офиса на 40 сотрудников
Рассмотрим условный филиал с 40 рабочими местами.
Сотрудники используют облачные приложения, видеоконференции, корпоративную почту и централизованную учётную систему, доступную через IPsec VPN.
Исходные параметры
| Показатель | Условное значение |
|---|---|
| Количество сотрудников | 40 |
| Скорость интернет-канала | 500 Мбит/с |
| Измеренный пиковый интернет-трафик с UTM | 220 Мбит/с |
| Измеренный пиковый VPN-трафик | 160 Мбит/с |
| Планируемый проектный резерв | 30% |
Значения условные и используются для демонстрации методики. В реальном проекте необходимо учитывать одновременность нагрузок, направления трафика и особенности применяемых функций.
Этап 1. Расчёт UTM-нагрузки
Для предварительного планирования добавим к наблюдаемому пику 30% резерва:
220 × 1,30 = 286 Мбит/с.
Следовательно, для выбранного проекта желательно рассматривать устройства, которые способны обеспечивать не менее 286 Мбит/с в необходимом режиме комплексной защиты при сопоставимых условиях.
Этап 2. Расчёт VPN-нагрузки
Аналогично:
160 × 1,30 = 208 Мбит/с.
Для VPN необходимо обеспечить соответствующую производительность с учётом выбранных алгоритмов, размеров пакетов и дополнительных проверок трафика.
Этап 3. Почему нельзя выбрать устройство только по большему числу
На первый взгляд достаточно межсетевого экрана с UTM Throughput выше 286 Мбит/с и VPN Throughput выше 208 Мбит/с.
Но если через VPN одновременно передаётся поток, который также проходит IPS или другие защитные проверки, фактическая комбинированная нагрузка может отличаться от результатов отдельных тестов.
Поэтому оба независимых требования должны выполняться, но для одновременной обработки необходима дополнительная проверка.
Этап 4. Оценка будущего интернет-канала
Сегодня филиал может использовать только часть доступных 500 Мбит/с.
Если организация планирует в будущем использовать канал практически полностью с включённой комплексной защитой, проектное требование нужно пересчитать.
Например, для условной скорости 500 Мбит/с с резервом 30%:
500 × 1,30 = 650 Мбит/с.
Это уже другая цель проектирования, которая может потребовать более производительного устройства.
Этап 5. Вывод из расчёта
В нашем примере необходимо различать текущий измеренный спрос и перспективное использование всей пропускной способности интернет-канала.
Окончательный выбор зависит также от SSL/TLS-инспекции, числа сессий, интенсивности новых подключений и функциональности конкретной модели.
Как правильно читать характеристики производителя
Производители публикуют несколько отдельных характеристик производительности, поскольку одна цифра не может описать все режимы работы межсетевого экрана.
Пример различий на оборудовании Zyxel
В опубликованной спецификации Zyxel USG FLEX 200 приведены следующие показатели:
| Показатель | Значение |
|---|---|
| SPI Firewall Throughput | 1800 Мбит/с |
| VPN Throughput | 450 Мбит/с |
| VPN IMIX Throughput | 160 Мбит/с |
| IPS Throughput | 1100 Мбит/с |
| UTM Throughput (Anti-Malware + IPS) | 550 Мбит/с |
Это значения опубликованной спецификации конкретной линейки, а не универсальная характеристика всех межсетевых экранов Zyxel. Перед закупкой следует использовать актуальный паспорт выбранной модели и проверять условия испытаний.
Из сравнения видно, что заявленная производительность обычного межсетевого экрана значительно выше показателей VPN и комплексной защиты.
Почему характеристики разных производителей сложно сравнивать напрямую
Компании могут использовать разные методы тестирования, размеры пакетов, наборы сигнатур и условия включения защитных механизмов.
Поэтому два одинаково названных показателя не всегда измеряются в полностью сопоставимых условиях.
Что изучать в сносках к таблице
- размеры тестовых пакетов;
- одиночные или множественные потоки;
- используемые криптографические алгоритмы;
- какие защитные функции включены;
- условия проверки HTTPS;
- ограничения программной версии;
- наличие и условия активации лицензий.
Например, показатели VPN на крупных пакетах могут быть заметно выше результатов при смешанной структуре трафика.
Если для филиала рассматривается межсетевой экран Zyxel, сравнивать модели следует по требованиям к VPN, UTM, числу сессий, необходимым портам и условиям лицензирования. Особое значение имеют действительные характеристики выбранной аппаратной и программной версии.
Схема подключения межсетевого экрана в филиале
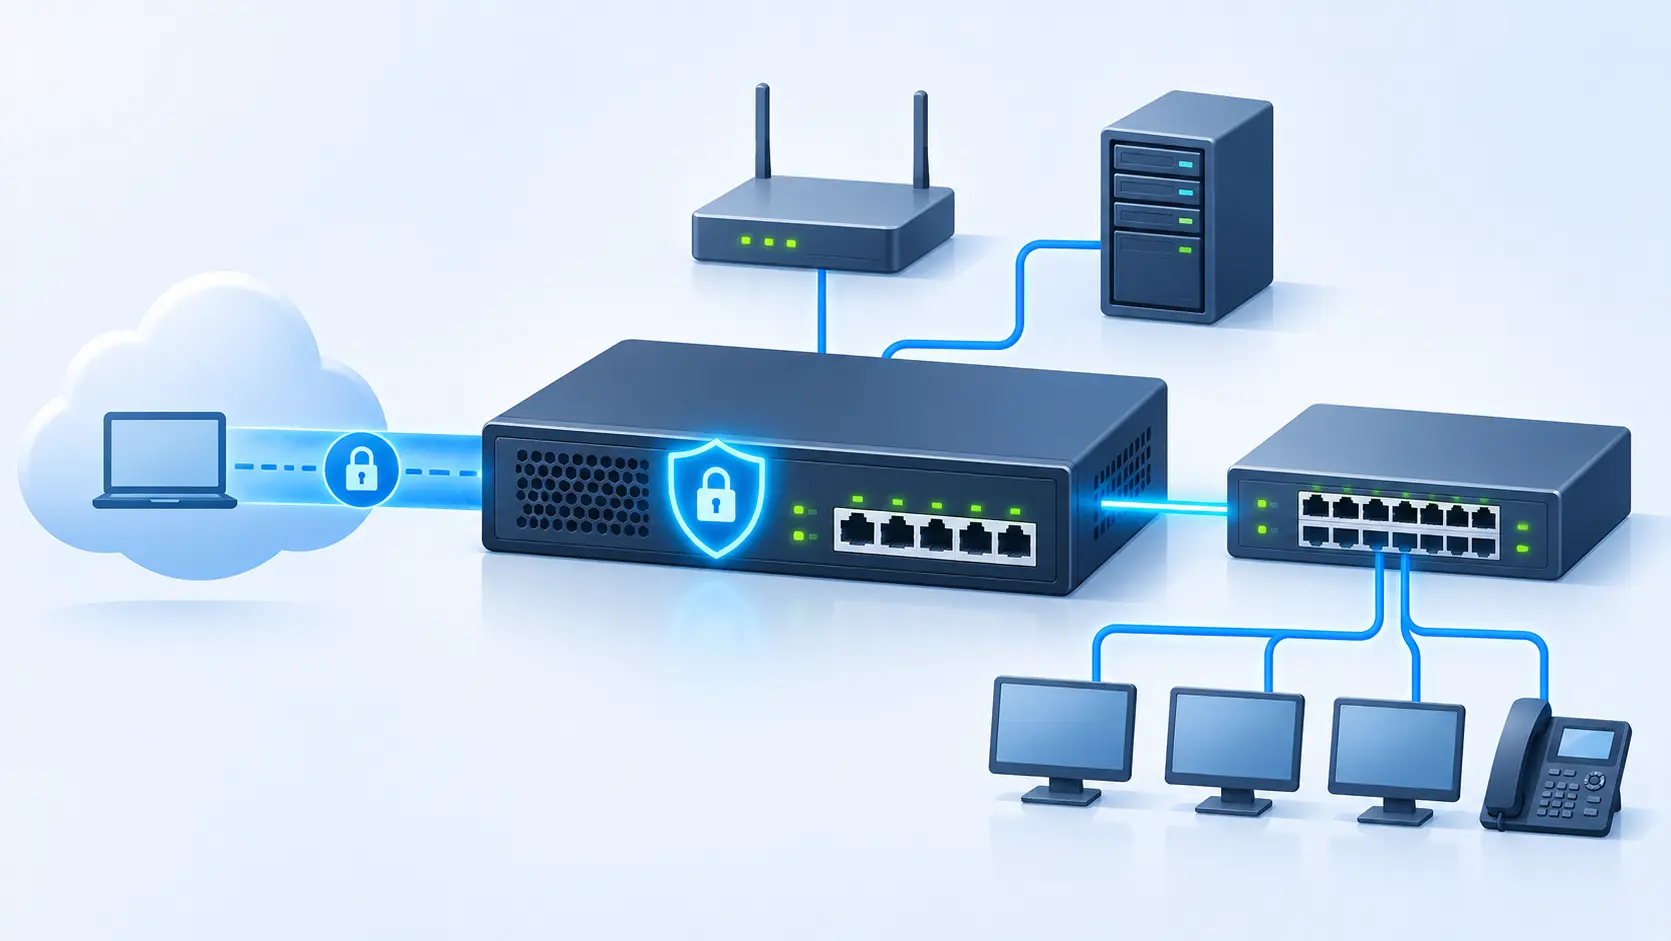
Межсетевой экран обычно располагается между внешним подключением и внутренними сетевыми сегментами.
Упрощённая архитектура
Интернет-провайдер → межсетевой экран → коммутатор → рабочие станции, IP-телефоны и точки доступа.
При необходимости через межсетевой экран организуют защищённое подключение к центральному офису.
Филиал → IPsec VPN → головной офис.
Разделение сети на VLAN
Для филиала может быть полезно выделить отдельные сегменты:
- корпоративные рабочие станции;
- IP-телефонию;
- гостевой Wi-Fi;
- принтеры и сетевое оборудование;
- служебные системы и устройства автоматизации.
Разделение позволяет применять разные политики доступа между группами устройств.
Какую роль выполняет коммутатор
Управляемый сетевой коммутатор может объединять рабочие места, поддерживать VLAN и передавать трафик по соответствующим интерфейсам к межсетевому экрану.
При выборе необходимо учитывать число портов, пропускную способность uplink, поддерживаемые VLAN, PoE и возможности мониторинга.
Почему важна скорость внутреннего подключения
Если межсетевой экран имеет высокую производительность, но подключается к локальной сети через перегруженный интерфейс, этот участок может ограничивать общую скорость передачи.
Поэтому необходимо проверять не только характеристики устройства безопасности, но и пропускную способность всей сетевой схемы.
Резервирование интернета и отказоустойчивость
Для филиала доступность интернет-соединения может быть критична, особенно если корпоративные приложения находятся в центральном офисе или облаке.
Два WAN-подключения
Некоторые межсетевые экраны поддерживают несколько интернет-провайдеров и могут переключать трафик при недоступности основного канала.
Однако механизм переключения зависит от модели и настройки проверки состояния подключения.
Почему два провайдера не обеспечивают полной независимости
Если оба канала используют одну физическую трассу или общий узел связи, повреждение инфраструктуры может затронуть оба подключения.
Для ответственных объектов следует оценивать физическое разнообразие каналов.
Что происходит с VPN при переключении WAN
После перехода на резервного провайдера может измениться внешний IP-адрес.
VPN-туннелю иногда требуется повторное установление, а работающие приложения могут потерять текущие сеансы.
Поэтому необходимо заранее проверить механизм восстановления связи.
Кластер межсетевых экранов
Если недопустим отказ самого шлюза, рассматривают поддерживаемые схемы высокой доступности — HA.
Но для этого могут понадобиться два совместимых устройства, правильная сетевая архитектура и соответствующие лицензии.
Наличие HA также не устраняет все возможные общие точки отказа.
Когда маршрутизатор может дополнить межсетевой экран
В некоторых архитектурах функции подключения к провайдеру и комплексной безопасности разделяют между устройствами.
Если используется маршрутизатор Zyxel, необходимо определить распределение функций NAT, маршрутизации, VPN и межсетевой фильтрации между ним и защитным шлюзом. Необоснованное дублирование функций может усложнить настройку и диагностику.
Какие функции безопасности действительно необходимы
Более высокая функциональность не всегда означает более подходящее решение.
Для филиала необходимо сформировать требования к защите на основании архитектуры, критичных приложений и угроз.
Базовая межсетевая фильтрация
Позволяет ограничивать нежелательные подключения между сетями и применять необходимые политики доступа.
IPS
Полезна для обнаружения и блокировки определённых сетевых атак, если механизм правильно настроен и поддерживается актуальными обновлениями.
Веб-фильтрация
Позволяет применять политики использования интернет-ресурсов в пределах возможностей конкретного решения.
Антивирусный анализ
Может дополнять защиту конечных устройств при обработке поддерживаемых типов трафика.
Но шлюзовая проверка не заменяет средства защиты рабочих станций и серверов.
VPN
Обеспечивает защищённую передачу данных между филиалом, центральной инфраструктурой и удалёнными пользователями.
Журналирование и централизованное управление
Позволяют получать сведения о событиях, изменениях конфигурации и состоянии устройства.
Для нескольких филиалов централизованное управление способно уменьшить трудозатраты на применение единых политик и обновление настроек.
Стоимость оборудования, лицензий и обслуживания
При выборе межсетевого экрана необходимо оценивать не только первоначальную цену устройства.
Комплексная защита нередко зависит от подписок, обновлений сигнатур и лицензий на отдельные функции.
Какие расходы учитывать
| Статья затрат | Что проверить |
|---|---|
| Аппаратное устройство | Производительность, интерфейсы, резерв |
| Лицензии безопасности | Доступность IPS, антивирусной проверки, веб-фильтрации и других функций |
| Поддержка и обновления | Сроки, условия и доступность сервисов |
| Внедрение | Настройка политик, VPN и VLAN |
| Мониторинг | Журналы, уведомления и централизованное управление |
| Резервирование | Дополнительное оборудование и каналы связи |
| Расширение | Рост пользователей, трафика и числа филиалов |
Почему более дешёвое устройство может оказаться дороже
Если выбранная модель не справляется с включённой комплексной защитой, компании может потребоваться досрочная замена оборудования.
Дополнительные расходы возникают из-за повторного внедрения, переноса конфигураций и возможных простоев.
Почему не всегда стоит покупать максимальную модель
Избыточная производительность повышает первоначальную стоимость и может увеличивать расходы на поддержку.
Поэтому резерв следует определять по прогнозируемому росту и требованиям к доступности, а не исключительно по желанию приобрести устройство самого высокого класса.
Как сравнить стоимость владения
Для расчётного периода можно использовать:
TCO = оборудование + лицензии + внедрение + сопровождение + резервирование + ожидаемые затраты на простои.
Для корректного сравнения вариантов необходимо использовать одинаковый период оценки и сопоставимые требования к функциям безопасности.
Практические сценарии выбора
Сценарий 1. Небольшой офис с облачными приложениями
В филиале работают 15 сотрудников, основная нагрузка приходится на браузерные сервисы и видеоконференции.
VPN используется редко, но необходимы межсетевая фильтрация и базовые функции защиты.
Приоритет: производительность при предусмотренных защитных функциях, стабильность соединений и удобство управления.
Сценарий 2. Филиал с постоянным Site-to-Site VPN
Сотрудники регулярно работают с файловыми ресурсами и корпоративными приложениями в головном офисе.
Приоритет: реальная пропускная способность IPsec, задержки, доступность туннеля и особенности трафика.
Если через VPN проходит большая часть нагрузки, высокий Firewall Throughput без достаточной VPN-производительности не решит задачу.
Сценарий 3. Филиал с активной UTM-защитой
Организация требует постоянно включённых IPS, антивирусного анализа и контроля приложений.
Приоритет: UTM Throughput в сопоставимых условиях и влияние дополнительных функций на задержки.
Сценарий 4. Офис с интенсивным HTTPS-трафиком
Большая часть рабочих приложений использует TLS, а политика безопасности предусматривает выборочную глубокую инспекцию.
Приоритет: производительность TLS-инспекции, обработка новых сессий, совместимость приложений и правила исключений.
Сценарий 5. Филиал с двумя интернет-провайдерами
Основная задача — обеспечить доступность центральных корпоративных сервисов при отказе канала.
Приоритет: поддержка нескольких WAN, контроль состояния каналов и корректное восстановление VPN после переключения.
Сценарий 6. Филиал быстро увеличивает число рабочих мест
Сегодня в офисе 25 сотрудников, но в течение нескольких лет планируется расширение до 60.
Приоритет: расчёт перспективной нагрузки, количества сессий, необходимых лицензий и возможностей расширения сетевой инфраструктуры.
Пошаговый алгоритм подбора
Шаг 1. Описать сетевую архитектуру филиала
Определите интернет-подключения, локальные подсети, центральные сервисы и существующие VPN-соединения.
Шаг 2. Собрать статистику трафика
Измерьте среднюю и пиковую скорость передачи, распределение по направлениям и характер нагрузки.
Шаг 3. Определить необходимые защитные функции
Составьте перечень IPS, антивирусной проверки, веб-фильтрации, контроля приложений и TLS-инспекции.
Шаг 4. Рассчитать VPN-нагрузку
Оцените характерный и пиковый трафик Site-to-Site и удалённых пользователей.
Шаг 5. Проверить число соединений
Учитывайте активные сессии и скорость установления новых подключений.
Шаг 6. Добавить проектный резерв
Определите обоснованный запас на развитие филиала и будущие сервисы.
Шаг 7. Сопоставить характеристики устройств
Проверяйте Firewall, VPN, UTM, SSL/TLS Inspection Throughput и условия измерений.
Шаг 8. Оценить интерфейсы
Проверьте количество и скорости WAN, LAN, SFP и других необходимых портов.
Шаг 9. Проверить лицензии
Уточните доступность требуемых функций, срок поддержки и условия продления.
Шаг 10. Предусмотреть резервирование
Оцените потребность во втором провайдере, HA и независимых сетевых маршрутах.
Шаг 11. Выполнить пилотное тестирование
По возможности проверьте производительность при одновременной работе VPN и используемых механизмов защиты.
Шаг 12. Зафиксировать результат
Сохраните конфигурацию, схему сети, настройки мониторинга и результаты контрольных испытаний.
Типичные ошибки проектирования
Выбор по скорости WAN-порта
Гигабитный интерфейс не подтверждает гигабитную производительность при включённых UTM и VPN.
Ориентация только на Firewall Throughput
Показатель обычной межсетевой фильтрации не отражает все дополнительные вычислительные затраты.
Игнорирование VPN IMIX
Производительность при крупном тестовом пакете может заметно отличаться от смешанной рабочей нагрузки.
Отсутствие расчёта TLS-инспекции
Глубокий анализ зашифрованных соединений способен существенно изменить требования к устройству.
Подбор по количеству сотрудников
Число рабочих мест не определяет напрямую количество сетевых сессий, скорость VPN и нагрузку на защитные функции.
Игнорирование лицензий
Некоторые функции требуют действующих подписок или дополнительных прав использования.
Отсутствие резерва
При расширении филиала межсетевой экран может стать ограничением раньше ожидаемого срока.
Неправильная маршрутизация с несколькими устройствами
Двойной NAT и конфликтующие политики могут осложнять работу корпоративных приложений и VPN.
Отсутствие тестирования после внедрения
Без измерений при активных защитных функциях невозможно подтвердить соответствие выбранной модели требованиям проекта.
Итог
При выборе межсетевого экрана для филиала необходимо оценивать всю нагрузку на устройство, а не только количество портов и заявленную скорость межсетевой фильтрации.
Основные ограничения могут возникать при обработке IPsec VPN, глубоком анализе трафика, использовании IPS, антивирусной проверки и TLS-инспекции.
При этом важны число одновременно активных соединений, скорость создания новых сессий, сетевая архитектура и требования к резервированию.
Перед закупкой рекомендуется проверить:
- Количество сотрудников и характер приложений.
- Измеренный интернет-трафик в часы максимальной нагрузки.
- Объём данных, передаваемых через VPN.
- Необходимые механизмы UTM и IPS.
- Потребность в SSL/TLS-инспекции.
- Firewall, VPN и UTM Throughput.
- Число одновременных соединений.
- Скорость создания новых сетевых сессий.
- Количество и тип сетевых интерфейсов.
- Поддержку резервных WAN и HA.
- Условия лицензирования и технической поддержки.
- Резерв на рост и результаты пилотного тестирования.
Главный принцип — выбирать межсетевой экран по производительности при реальной конфигурации защиты, а не по максимальной скорости, полученной в упрощённом тесте.
Такой подход позволяет обеспечить необходимую скорость VPN и корпоративных приложений, избежать преждевременной замены оборудования и создать инфраструктуру, готовую к дальнейшему развитию филиала.
Часто задаваемые вопросы
Как выбрать межсетевой экран для филиала?
Необходимо определить пиковую сетевую нагрузку, объём VPN-трафика, требуемые функции безопасности, число одновременных соединений и перспективу расширения. Затем следует сравнить Firewall, VPN, UTM и при необходимости SSL/TLS Inspection Throughput конкретных моделей, учитывая условия измерений и лицензирование.
Почему межсетевой экран с гигабитными портами не обеспечивает 1 Гбит/с?
Скорость физического порта не равна производительности обработки трафика. VPN-шифрование, IPS, антивирусный анализ и TLS-инспекция требуют дополнительных вычислительных ресурсов. Поэтому скорость при включённой комплексной защите может быть существенно ниже номинальной скорости интерфейса.
Чем отличается Firewall Throughput от UTM Throughput?
Firewall Throughput отражает производительность устройства при определённом режиме межсетевой фильтрации. UTM Throughput характеризует скорость при использовании определённой комбинации защитных функций, например IPS и антивирусного анализа. Точный состав проверок зависит от методики производителя.
Как рассчитать необходимую VPN-производительность?
Следует измерить пиковый объём трафика через VPN, учесть ожидаемый рост и сравнить результат с производительностью выбранного устройства при соответствующих условиях. Особое внимание необходимо уделять криптографическим алгоритмам, размерам пакетов и дополнительным защитным функциям, которые будут работать одновременно.
Что означает VPN IMIX Throughput?
VPN IMIX Throughput характеризует производительность VPN при определённой смеси размеров пакетов. Такой показатель позволяет дополнительно оценить поведение устройства при более разнообразной структуре трафика, чем в тестах с крупными пакетами. Сравнивать результаты необходимо с учётом методики производителя.
Нужно ли учитывать SSL/TLS-инспекцию при выборе межсетевого экрана?
Да, если организация планирует анализировать содержимое поддерживаемых зашифрованных соединений. Такая инспекция создаёт дополнительную вычислительную нагрузку, поэтому необходимо проверять отдельные показатели производительности, число сессий, совместимость приложений и требования к конфиденциальности.
Нужен ли филиалу отдельный маршрутизатор и межсетевой экран?
Не обязательно. Многие межсетевые экраны поддерживают маршрутизацию, NAT и несколько WAN-подключений. Отдельный маршрутизатор может использоваться при особых требованиях к подключению провайдера или сетевой архитектуре. При совместном использовании устройств необходимо правильно распределить функции и избежать конфликтующих настроек.
Какой запас производительности предусмотреть для филиала?
Размер запаса зависит от ожидаемого роста числа пользователей, интернет-канала, объёма VPN и включаемых функций защиты. Универсального обязательного процента нет. Для предварительного расчёта можно использовать проектный резерв, но окончательный выбор следует подтверждать характеристиками и испытаниями оборудования.