
Как разделить сеть между офисом, производством и инженерной инфраструктурой


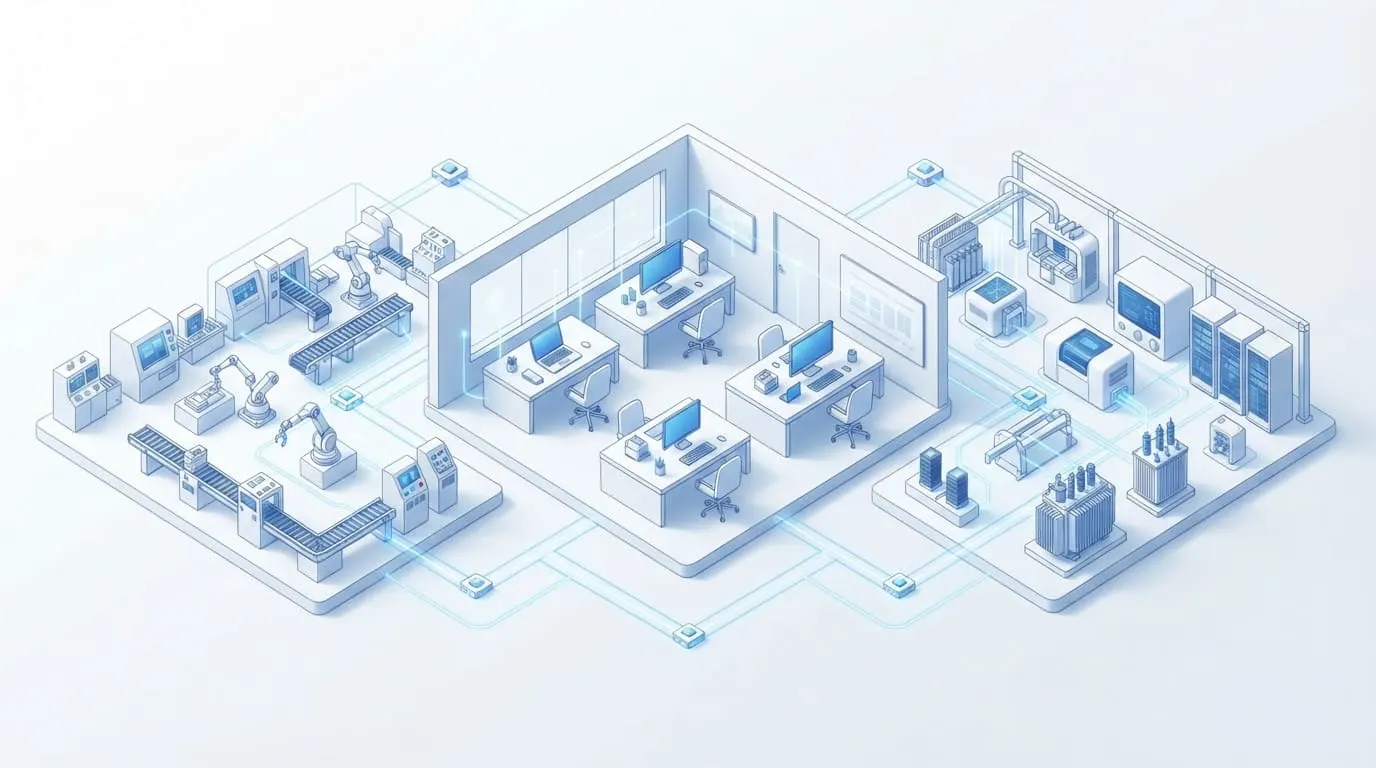
Единая локальная сеть, к которой без разграничения подключены рабочие компьютеры, производственные контроллеры, камеры, терминалы доступа и инженерная автоматика, удобна только на этапе запуска небольшого объекта. По мере расширения инфраструктуры такая схема становится источником рисков: неисправное устройство создаёт широковещательную нагрузку, вредоносная программа получает доступ к критичным узлам, а изменение настроек офисного оборудования неожиданно влияет на технологический процесс.
Разделение сети не означает обязательное строительство нескольких независимых кабельных систем. В большинстве случаев офис, производство и инженерную инфраструктуру можно изолировать логически, используя VLAN, маршрутизацию, списки контроля доступа и шлюзы безопасности. Однако конфигурация должна учитывать не только количество устройств, но и назначение каждого сегмента, допустимые направления обмена, требования к задержке и последствия отказа.
В статье разберём, как провести инвентаризацию оборудования, сформировать сетевые зоны, определить разрешённые потоки данных, выбрать активное оборудование и поэтапно внедрить сегментацию без остановки предприятия.
Содержание
- Зачем разделять корпоративную и технологическую сеть
- С чего начать проектирование
- Какие сетевые зоны следует предусмотреть
- Как определить разрешённые потоки данных
- Как использовать VLAN
- Где выполнять маршрутизацию между сегментами
- Как организовать офисную сеть
- Как отделить производственное оборудование
- Как изолировать инженерную инфраструктуру
- Когда нужна промежуточная защищённая зона
- Как выбрать коммутационное оборудование
- Как контролировать обмен между зонами
- Как обеспечить отказоустойчивость
- Как провести сегментацию поэтапно
- Что контролировать после внедрения
- Рекомендуемая схема сетевых зон
- Типичные ошибки сегментации
- Итог
- Часто задаваемые вопросы
Зачем разделять корпоративную и технологическую сеть
Офисная, производственная и инженерная инфраструктура выполняют разные задачи. В корпоративной сети пользователи работают с почтой, документами, облачными сервисами и информационными системами. Производственный контур обслуживает контроллеры, панели оператора, станки, системы диспетчеризации и технологические серверы. Инженерная сеть объединяет видеонаблюдение, контроль доступа, вентиляцию, электроснабжение и другие системы здания.
Объединение этих устройств в одном широковещательном домене создаёт несколько проблем:
- рабочая станция может напрямую обращаться к технологическому контроллеру;
- ошибка или петля на одном участке влияет на остальные устройства;
- вредоносное программное обеспечение свободно распространяется внутри сети;
- сложно определить, какой трафик относится к нормальной работе;
- обслуживание офисного оборудования приходится согласовывать с производством;
- неуправляемые камеры и датчики увеличивают широковещательную нагрузку;
- невозможно установить разные политики безопасности для различных типов устройств.
Сегментация создаёт контролируемые границы. Устройство получает доступ не ко всей инфраструктуре, а только к тем сервисам, которые необходимы для его работы.
С чего начать проектирование
Проект следует начинать с инвентаризации, а не с создания VLAN. Без понимания состава оборудования администратор рискует перенести существующий хаос в новую схему и получить множество сегментов с неясным назначением.
Для каждого устройства необходимо зафиксировать:
- назначение и ответственного владельца;
- физическое расположение;
- IP-адрес и способ его назначения;
- подключение к конкретному порту;
- используемые протоколы и сетевые сервисы;
- направления обмена данными;
- требования к задержке и пропускной способности;
- критичность для производственного процесса;
- возможность установки обновлений и средств защиты;
- последствия временной недоступности.
Особое внимание следует уделить устройствам, которые давно работают, но не отражены в документации. К ним могут относиться преобразователи интерфейсов, старые контроллеры, сервисные ноутбуки, удалённые терминалы, камеры и сетевые модули инженерного оборудования.
Инвентаризация должна включать не только физические устройства, но и информационные потоки. Например, операторская станция может обращаться к контроллеру, сервер диспетчеризации — собирать данные со станков, а корпоративная система — получать агрегированную производственную отчётность.
Какие сетевые зоны следует предусмотреть
Количество сегментов зависит от масштаба объекта и критичности систем. Чрезмерно простая схема не обеспечивает необходимой изоляции, а десятки плохо документированных VLAN усложняют сопровождение.
В базовой архитектуре можно предусмотреть следующие зоны:
- корпоративные рабочие места — компьютеры сотрудников, офисные принтеры и пользовательские устройства;
- корпоративные серверы — службы каталогов, файловые ресурсы, базы данных и внутренние приложения;
- гостевой доступ — личные устройства и оборудование посетителей с выходом только в интернет;
- управление — интерфейсы коммутаторов, серверов, систем хранения и другого активного оборудования;
- производственные устройства — контроллеры, станки, панели оператора и технологические шлюзы;
- производственные серверы — диспетчеризация, сбор телеметрии, архивирование и управление технологическими процессами;
- видеонаблюдение — камеры, видеорегистраторы и серверы аналитики;
- контроль доступа — контроллеры дверей, терминалы, считыватели и сервер управления;
- инженерная автоматика — вентиляция, электроснабжение, освещение и диспетчеризация здания;
- принтеры и периферия — устройства, которые не должны инициировать соединения с рабочими станциями;
- беспроводная инфраструктура — точки доступа и служебные интерфейсы управления;
- промежуточная зона обмена — серверы, через которые корпоративный контур получает данные из производства.
На небольшом объекте отдельные зоны можно объединить, если у них одинаковые требования безопасности и доступности. Например, камеры и система контроля доступа иногда работают в одном инженерном сегменте. На крупной площадке их лучше разделять, поскольку видеопотоки создают значительную нагрузку, а контроллеры доступа требуют стабильного обмена с сервером.
Как определить разрешённые потоки данных
После формирования зон необходимо описать, кто с кем должен обмениваться данными. Правильный подход строится по принципу минимально необходимого доступа: сначала взаимодействие между сегментами запрещают, затем последовательно разрешают подтверждённые соединения.
Для каждого потока фиксируют:
- исходную и целевую зону;
- конкретные IP-адреса или группы узлов;
- протокол и номер порта;
- направление установления соединения;
- назначение обмена;
- ответственного владельца сервиса;
- критичность и допустимый перерыв;
- необходимость регистрации событий;
- срок действия временного разрешения.
Например, офисным пользователям может потребоваться доступ к веб-интерфейсу системы производственной отчётности, но не прямое подключение к контроллерам. Камерам разрешают передавать поток только на видеосервер, а инженерным контроллерам — обращаться к серверу диспетчеризации и службе точного времени.
Полезно разделять соединения, которые инициируются из менее доверенной зоны, и ответы на уже установленные сеансы. Технологический сервер может передавать итоговые показатели в корпоративную систему, но это не означает, что любой офисный компьютер должен инициировать соединение с производственным контуром.
Как использовать VLAN
VLAN позволяют логически разделить устройства на одном физическом оборудовании. Порты разных сегментов могут находиться на одном устройстве, но их широковещательный трафик не смешивается.
Для пользовательского или конечного оборудования порт обычно настраивают в режиме доступа и закрепляют за одной VLAN. Между активными устройствами используют транковые соединения, по которым передаётся несколько маркированных сетей.
При проектировании необходимо определить:
- единый принцип нумерации VLAN;
- соответствие VLAN и IP-подсетей;
- назначение каждого сегмента;
- допустимые устройства на портах;
- перечень транковых соединений;
- разрешённые VLAN на каждом транке;
- резерв адресного пространства;
- порядок подключения нового оборудования.
Нумерация должна быть понятной и масштабируемой. Необязательно создавать сложную математическую систему, но полезно выделить диапазоны, например для офиса, производства, инженерных систем и управления.
Не следует передавать все существующие VLAN через каждый транк. Ограничение списка сетей уменьшает вероятность ошибочного подключения и упрощает диагностику.
Где выполнять маршрутизацию между сегментами
Для обмена между VLAN требуется устройство третьего уровня. Маршрутизация может выполняться на производительном коммутаторе, маршрутизаторе или специализированном шлюзе безопасности.
Выбор зависит от требований:
- объёма межсегментного трафика;
- необходимости глубокой проверки соединений;
- количества правил;
- требований к журналированию;
- допустимой задержки;
- необходимости резервирования;
- квалификации обслуживающего персонала.
Маршрутизация на коммутаторе обеспечивает высокую производительность и подходит для доверенных внутренних зон с простыми правилами. Однако списки контроля доступа обычно анализируют адреса, протоколы и порты без полноценного понимания состояния приложений.
Шлюз безопасности целесообразно использовать между зонами с различным уровнем доверия: офисом и производством, пользовательской и серверной сетью, внешними подключениями и внутренней инфраструктурой. Он позволяет контролировать состояние соединений, вести журнал, применять прикладные политики и централизованно управлять доступом.
Как организовать офисную сеть
Офисная сеть считается более динамичной средой. Здесь регулярно появляются новые компьютеры, мобильные устройства, принтеры, подрядчики и беспроводные клиенты. Пользователи работают с электронной почтой, браузерами и внешними файлами, поэтому вероятность заражения или компрометации выше, чем в изолированном технологическом контуре.
Офисную инфраструктуру желательно разделить как минимум на:
- управляемые корпоративные компьютеры;
- серверы и внутренние приложения;
- принтеры и периферийные устройства;
- корпоративную беспроводную сеть;
- гостевой Wi-Fi;
- оборудование администрирования.
Гостевой сегмент должен предоставлять только доступ в интернет. Принтерам обычно разрешают принимать задания от пользователей и обращаться к необходимым служебным системам, но запрещают самостоятельно инициировать соединения с рабочими станциями.
Для корпоративных устройств полезно использовать аутентификацию, контроль подключения к портам, централизованную выдачу адресов и регистрацию соответствия между пользователем, устройством и точкой подключения.
Как отделить производственное оборудование
Производственная сеть требует осторожного подхода. Некоторые контроллеры и панели работают годами без обновления, используют устаревшие протоколы или зависят от фиксированных адресов. Резкое изменение маршрутизации способно привести к потере связи и остановке технологического процесса.
При сегментации производственного контура следует учитывать:
- деление по линиям, цехам или технологическим участкам;
- зависимости между контроллерами и операторскими станциями;
- требования к задержке и стабильности обмена;
- широковещательные и многоадресные протоколы;
- необходимость удалённой диагностики;
- доступ подрядчиков и сервисных инженеров;
- синхронизацию времени;
- передачу данных на серверы диспетчеризации;
- резервные режимы при потере связи.
Критичные линии желательно отделять не только от офиса, но и друг от друга. Тогда сбой сетевого интерфейса или ошибочная конфигурация на одном участке не затронет всё производство.
Удалённый доступ к технологическому оборудованию необходимо предоставлять через выделенный шлюз, многофакторную аутентификацию и временные разрешения. Подключение сервисного ноутбука напрямую к производственному сегменту без проверки создаёт риск заноса вредоносного программного обеспечения.
Как изолировать инженерную инфраструктуру
Инженерные системы часто остаются между зонами ответственности ИТ-службы, службы безопасности и эксплуатации здания. В результате камеры, контроллеры дверей, вентиляция и электропитание подключаются по мере монтажа без единой архитектуры.
Такие устройства необходимо разделять по назначению и характеру трафика:
- камеры передают объёмные постоянные видеопотоки;
- контроллеры доступа обмениваются небольшими пакетами, но требуют высокой доступности;
- системы диспетчеризации собирают телеметрию с множества узлов;
- датчики и исполнительные устройства могут иметь ограниченные функции защиты;
- инженерные серверы должны быть доступны только администраторам и профильным приложениям.
Камерам обычно запрещают прямой выход в интернет и разрешают соединение только с видеорегистратором, сервером времени и системой управления. Рабочие места операторов получают доступ к серверу видеонаблюдения, а не ко всем камерам одновременно.
Сеть управления зданием следует отделять от пользовательских устройств. Даже если сотрудникам требуется просматривать показатели температуры или энергопотребления, доступ лучше предоставлять через веб-сервер или промежуточное приложение.
Когда нужна промежуточная защищённая зона
Прямой обмен между корпоративной и производственной сетью желательно сводить к минимуму. Для передачи отчётности, производственных заданий, обновлений или архивных данных можно создать промежуточный сегмент.
В такой зоне размещают:
- серверы обмена файлами;
- реплики баз данных;
- шлюзы прикладных протоколов;
- серверы удалённого доступа;
- системы сбора и публикации телеметрии;
- прокси-сервисы обновлений;
- средства антивирусной проверки передаваемых файлов.
Корпоративные системы обращаются к промежуточному серверу, а не напрямую к технологическим узлам. Производственный контур, в свою очередь, передаёт только необходимые данные по заранее установленным правилам.
Такая архитектура особенно важна, когда офисные приложения должны получать показатели производства, но не должны управлять оборудованием. Она уменьшает количество прямых соединений и упрощает журналирование.
Как выбрать коммутационное оборудование
Активное оборудование выбирают после определения количества сегментов, портов, uplink-соединений, требований к резервированию и объёма трафика. Наличие поддержки VLAN является обязательным, но недостаточным условием.
Перед тем как сетевой коммутатор купить, необходимо проверить:
- количество и скорость медных и оптических портов;
- поддержку VLAN и транковых соединений;
- возможность маршрутизации третьего уровня;
- производительность коммутационной матрицы;
- размер таблицы MAC-адресов;
- поддержку резервирования каналов;
- механизмы защиты от сетевых петель;
- функции контроля широковещательного трафика;
- поддержку питания подключённых устройств;
- резервные блоки питания или возможность их установки;
- централизованное управление и резервное копирование конфигурации;
- журналирование событий и передачу данных в систему мониторинга;
- допустимые условия эксплуатации.
Для офиса обычно подходят управляемые устройства стандартного исполнения. В производственных помещениях могут потребоваться модели с расширенным температурным диапазоном, устойчивостью к вибрации, промышленным питанием и креплением на DIN-рейку.
Оборудование уровня доступа подключает конечные устройства. Уровень распределения объединяет отдельные участки, а ядро обеспечивает высокоскоростную связь между основными зонами и серверами. На небольшом объекте функции распределения и ядра могут выполнять одни устройства.
Как контролировать обмен между зонами
Правила доступа должны применяться в точках, через которые проходит межсегментный трафик. Для простых внутренних ограничений могут использоваться списки контроля доступа. Между зонами с разным уровнем доверия требуется более глубокий анализ соединений.
Правильно подобранный межсетевой экран позволяет:
- разрешать соединения по адресам, портам и приложениям;
- контролировать состояние установленных сеансов;
- регистрировать разрешённые и заблокированные обращения;
- ограничивать доступ между офисом и производством;
- организовывать защищённое удалённое подключение;
- применять разные политики к пользователям и группам устройств;
- обнаруживать подозрительную сетевую активность;
- создавать отказоустойчивую пару устройств.
Производительность шлюза следует оценивать не только по максимальной скорости портов. Необходимо учитывать реальный объём трафика при включённых функциях проверки, количество одновременных соединений, число правил, VPN-нагрузку и предполагаемый рост инфраструктуры.
Правила необходимо формулировать максимально конкретно. Разрешение всей подсети ко всей подсети по любым протоколам фактически отменяет смысл сегментации.
Как обеспечить отказоустойчивость
После сегментации зависимость от центрального оборудования возрастает. Если все зоны проходят через одно устройство, его отказ может одновременно остановить офис, производство и инженерные системы.
Для критичной инфраструктуры предусматривают:
- дублирование ключевых устройств;
- резервные uplink-соединения;
- разнесение физических трасс;
- агрегацию каналов;
- защищённое электропитание;
- резервные блоки питания;
- автоматическое переключение шлюзов;
- копии конфигураций;
- запас совместимых модулей;
- мониторинг портов, питания и температуры.
Два соединения не создают резервирование, если они проходят через один кабельный канал, один модуль или одну линию электропитания. Независимость должна сохраняться на всём пути.
При этом не каждую зону необходимо дублировать одинаково. Потеря гостевого Wi-Fi и остановка производственной линии имеют разные последствия, поэтому уровень резервирования выбирают по критичности.
Как провести сегментацию поэтапно
1. Составить перечень устройств и сетевых сервисов.
2. Определить владельца и критичность каждого узла.
3. Зафиксировать существующие соединения и зависимости.
4. Сформировать целевые сетевые зоны.
5. Подготовить схему VLAN и IP-подсетей.
6. Составить таблицу разрешённых потоков.
7. Проверить возможности действующего оборудования.
8. Подготовить резервные копии конфигураций.
9. Создать новые сегменты без переноса критичных устройств.
10. Настроить маршрутизацию и базовые правила доступа.
11. Перенести тестовую группу офисного оборудования.
12. Проверить доступность сервисов и работу журналирования.
13. Последовательно перенести инженерные системы.
14. Выделить промежуточную зону обмена.
15. Переносить производство по одной линии или участку.
16. Контролировать задержки, потери пакетов и ошибки протоколов.
17. Проверить резервные соединения и питание.
18. Обновить схемы, адресные планы и инструкции.
19. Удалить временные разрешения.
20. Провести итоговое тестирование аварийных сценариев.
Переход лучше выполнять небольшими этапами. Сначала создают целевую архитектуру и проверяют её на некритичных устройствах. Затем переносят инженерные системы и только после подтверждения стабильности переходят к производственным участкам.
Для каждого этапа следует подготовить план возврата. Он должен содержать прежние настройки порта, адреса, правила доступа и порядок физического переподключения.
Изменения в технологическом контуре проводят в согласованное окно и при участии сотрудников, которые могут подтвердить работу оборудования. Успешная проверка связи по IP ещё не означает, что производственное приложение выполняет все функции.
Что контролировать после внедрения
Сегментированная сеть требует постоянного наблюдения. Мониторинг должен показывать не только полную недоступность устройства, но и признаки ухудшения работы.
Следует контролировать:
- загрузку uplink-соединений;
- ошибки и потери на портах;
- изменение состояния резервных каналов;
- широковещательный и многоадресный трафик;
- температуру и питание активного оборудования;
- появление новых MAC-адресов;
- необычные соединения между зонами;
- срабатывание запрещающих правил;
- изменения конфигураций;
- доступность шлюзов, служб адресации и синхронизации времени;
- задержки между технологическими узлами;
- срок хранения журналов.
Постоянные блокировки могут указывать на ошибку приложения, неверную документацию или попытку несанкционированного доступа. Однако большое количество событий без фильтрации быстро превращается в информационный шум.
Для критичных уведомлений необходимо назначить ответственных и определить порядок реакции. Сигнал о потере резервного канала важен даже тогда, когда основной путь продолжает работать.
Рекомендуемая схема сетевых зон
| Зона | Основные устройства | Разрешённые взаимодействия | Что следует запретить |
|---|---|---|---|
| Офисные рабочие места | Компьютеры сотрудников и корпоративные ноутбуки | Корпоративные серверы, интернет, печать и утверждённые приложения | Прямой доступ к контроллерам, камерам и интерфейсам управления |
| Корпоративные серверы | Файловые ресурсы, базы данных, службы каталогов | Пользовательские сегменты и утверждённые системы обмена | Неограниченные исходящие соединения к технологическим устройствам |
| Производственные устройства | Контроллеры, станки, панели оператора и шлюзы | Технологические серверы, время и необходимые сервисы управления | Интернет и прямые подключения из офисной сети |
| Производственные серверы | Диспетчеризация, архивы, управление и сбор данных | Производственные устройства и промежуточная зона | Произвольный доступ пользователей и гостевых устройств |
| Видеонаблюдение | Камеры, регистраторы и серверы аналитики | Передача потоков на видеосервер и доступ операторов через приложение | Прямой выход камер в интернет и доступ к офисным компьютерам |
| Контроль доступа | Контроллеры, терминалы и считыватели | Сервер управления, время и рабочие места администраторов | Доступ из гостевых и пользовательских сегментов |
| Управление | Интерфейсы активного оборудования и серверных платформ | Выделенные рабочие места администраторов и система мониторинга | Подключения из обычной пользовательской сети |
| Промежуточная зона | Шлюзы обмена, реплики, серверы файлов и удалённого доступа | Строго определённые соединения с корпоративной и производственной стороны | Свободная маршрутизация между двумя контурами |
| Гостевая сеть | Личные устройства и оборудование посетителей | Только интернет через отдельный шлюз | Любой доступ к внутренним адресам |
Типичные ошибки сегментации
- Создание VLAN без политики доступа. Сегменты существуют логически, но маршрутизация между ними разрешена без ограничений.
- Объединение всех инженерных систем. Камеры, доступ, вентиляция и электропитание имеют разные требования к трафику и критичности.
- Прямой доступ из офиса к контроллерам. Пользовательские устройства получают возможность обращаться к технологическому оборудованию.
- Отсутствие инвентаризации. После изменения сети обнаруживаются неизвестные зависимости и недокументированные устройства.
- Разрешение целых подсетей по любым протоколам. Широкое правило упрощает запуск, но фактически устраняет защитную границу.
- Использование одинаковых учётных данных. Компрометация одной системы открывает доступ к оборудованию нескольких зон.
- Подключение гостевого Wi-Fi к внутренней сети. Личные устройства становятся частью корпоративного широковещательного домена.
- Передача всех VLAN через все транки. Ошибочное изменение порта способно открыть ненужный сегмент на удалённом участке.
- Отсутствие отдельной сети управления. Интерфейсы активного оборудования доступны с обычных рабочих мест.
- Единая точка маршрутизации без резерва. Отказ центрального устройства останавливает обмен между всеми зонами.
- Массовый перенос без тестирования. Одновременное изменение большого количества подключений затрудняет поиск причины неисправности.
- Отсутствие актуальной документации. Реальные настройки постепенно перестают соответствовать схемам и таблицам потоков.
Итог
Разделение сети между офисом, производством и инженерной инфраструктурой начинается с инвентаризации устройств и информационных потоков. Сначала необходимо определить, какие системы должны взаимодействовать, кто инициирует соединение и какие последствия вызовет его блокировка.
VLAN создают отдельные широковещательные домены, но реальную границу формируют маршрутизация и правила доступа. Офисным пользователям не нужен прямой доступ к контроллерам, камеры должны передавать данные на видеосервер, а инженерные устройства — взаимодействовать только со своими системами управления.
Особое внимание следует уделить обмену между корпоративным и технологическим контурами. Промежуточная зона, прикладные шлюзы и строго определённые соединения позволяют передавать отчётность и производственные задания без свободной маршрутизации.
Внедрять сегментацию лучше поэтапно: сначала протестировать архитектуру на некритичных устройствах, затем перенести инженерные системы и только после этого переходить к производственным участкам. Проект считается завершённым после проверки резервирования, обновления документации и настройки постоянного мониторинга.
Часто задаваемые вопросы
Достаточно ли создать отдельные VLAN для офиса и производства?
Нет. VLAN разделяют широковещательный трафик, но между ними необходимо настроить маршрутизацию и ограничивающие правила. Иначе устройства из разных сегментов по-прежнему смогут свободно обращаться друг к другу.
Можно ли использовать одно активное оборудование для всех зон?
Да, если устройства поддерживают необходимые функции, обладают достаточной производительностью и соответствуют условиям эксплуатации. При этом критичные участки следует резервировать и защищать от единой точки отказа.
Нужно ли полностью запрещать связь между офисом и производством?
Полный запрет требуется не всегда. Следует разрешить только подтверждённые соединения между конкретными системами. Передачу отчётности и заданий желательно организовать через промежуточные серверы или прикладные шлюзы.
Следует ли выделять камеры в отдельный сегмент?
Да. Камеры создают постоянный объёмный трафик и часто имеют ограниченные механизмы защиты. Им следует разрешать передачу данных только на видеосервер и необходимые служебные ресурсы.
Как предоставлять подрядчикам доступ к производственному оборудованию?
Доступ организуют через выделенный шлюз с многофакторной аутентификацией, журналированием и ограничением времени подключения. Прямое постоянное соединение с технологическим сегментом использовать не следует.
Можно ли сегментировать сеть без изменения IP-адресов?
Иногда часть адресов можно сохранить, но полноценное разделение обычно требует создания отдельных подсетей. Для устройств с фиксированными настройками миграцию проводят поэтапно и заранее проверяют возможность изменения шлюза и адреса.
Нужна ли отдельная сеть управления?
Для критичной инфраструктуры она настоятельно рекомендуется. Интерфейсы управления должны быть доступны только с выделенных рабочих мест администраторов и из системы мониторинга.
Как проверить результат после сегментации?
Необходимо протестировать разрешённые и запрещённые соединения, работу прикладных систем, задержки, резервные каналы, удалённый доступ и журналирование. Проверку следует проводить совместно с владельцами офисных, производственных и инженерных систем.