
Как проектировать сеть для склада, офиса и филиала с учётом будущего роста


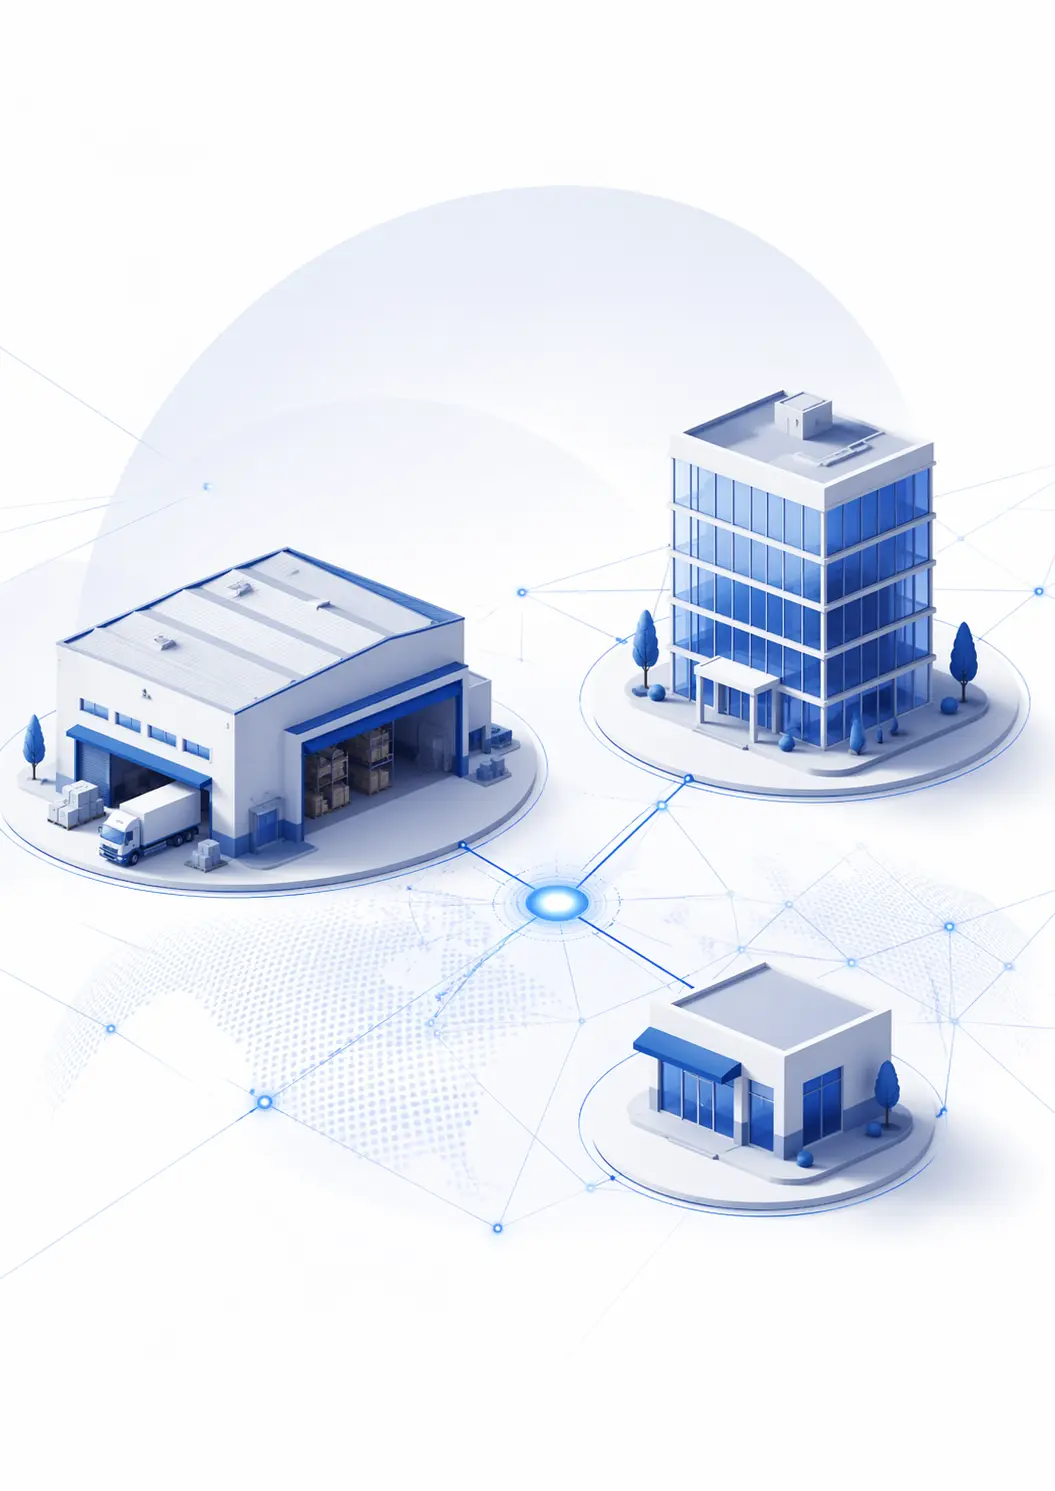
Сеть для склада, офиса и филиала редко ломается в один день и по одной причине. Намного чаще проблемы накапливаются постепенно. Сначала компании хватает текущей схемы подключения, затем появляются новые рабочие места, IP-телефония, камеры, мобильные терминалы, гостевой доступ, облачные сервисы, ещё один офис или удалённая точка. На каждом этапе инфраструктура как будто продолжает работать, но запас гибкости уменьшается. В какой-то момент любое расширение уже требует не точечной настройки, а переделки логики всей сети.
Ошибку обычно допускают в самом начале. Сеть проектируют не как основу для развития, а как набор решений под текущую ситуацию. Если сегодня на складе работает шесть терминалов, в офисе двадцать сотрудников, а филиал использует один интернет-канал и пару рабочих мест, кажется разумным собрать схему ровно под эти вводные. Но бизнес почти никогда не стоит на месте. Расширение ассортимента, сезонные пики, внедрение WMS, рост числа камер, переход на IP-телефонию, открытие новых кабинетов и появление внешних подрядчиков быстро меняют требования к сети.
Особенность таких объектов в том, что у них разные режимы работы и разная цена ошибки. Для склада критичны стабильность радиосети, работа терминалов и камер, предсказуемость задержек и отсутствие провалов в покрытии между стеллажами. Для офиса важны управляемость, безопасность, доступ к корпоративным сервисам, голосовой трафик и нормальная работа пользователей без ручного вмешательства ИТ-специалиста каждый день. Для филиала на первый план часто выходят устойчивый канал связи, простая централизованная поддержка и понятная схема резервирования, чтобы площадка не выпадала из общей системы из-за одной неудачной настройки.
Поэтому проектирование сети с учётом будущего роста начинается не с выбора конкретной модели устройства, а с ответа на несколько практических вопросов. Какие зоны будут расти быстрее остальных. Какие сервисы критичны для непрерывной работы. Где бизнес готов мириться с коротким простоем, а где даже десять минут уже превращаются в убыток. Какой горизонт масштабирования стоит закладывать сразу. И самое главное — как сделать так, чтобы дальнейшее расширение шло через добавление узлов и правил, а не через болезненную перестройку всей архитектуры.
Содержание
- Почему опасно проектировать сеть только под сегодняшние задачи
- Чем отличаются требования склада, офиса и филиала
- Какой горизонт роста нужно закладывать заранее
- С чего начинается карта трафика и сервисов
- Адресация и сегментация без будущего хаоса
- Каналы связи, магистрали и запас по пропускной способности
- Радиосеть для склада и офиса: что важно кроме покрытия
- Маршрутизация, политики доступа и пограничный уровень
- Резервирование и отказоустойчивость там, где это действительно нужно
- Как связать филиал с центральной площадкой без лишней сложности
- Управление, мониторинг и документация как часть проекта
- Пошаговый подход к проектированию сети под рост
- Типовые ошибки при проектировании
- Практическая таблица приоритетов
- Итог
- Часто задаваемые вопросы
Почему опасно проектировать сеть только под сегодняшние задачи
Потому что такая схема почти всегда оказывается слишком жёсткой для расширения: новый сервис, дополнительная зона склада или ещё один филиал быстро упираются в ограничения по пропускной способности, адресации, покрытию и управляемости.
Сеть, созданная только под текущий объём бизнеса, выглядит экономичной лишь на бумаге. На практике она часто оказывается самой дорогой моделью, потому что каждый следующий шаг требует внеплановых доработок. Добавление новых камер влияет на трафик и хранение. Запуск голосовых сервисов меняет требования к приоритетам трафика. Массовое использование терминалов сбора данных поднимает требования к Wi-Fi и роумингу. Новые сотрудники увеличивают нагрузку на коммутаторы, точки доступа, интернет-канал и серверные сервисы. Если запас не был предусмотрен заранее, компания платит не один раз за внедрение, а много раз за исправление.
Ещё одна проблема такой логики — потеря прозрачности. Когда сеть расширяется без заранее заложенной схемы, в ней начинают появляться временные решения, которые живут годами. Один сегмент тянется поверх другого, резервный канал используется как основной, филиал подключается через исторически сложившуюся схему без нормальной документации, а правила доступа накапливаются без понятной структуры. В результате даже небольшое изменение становится рискованным, потому что никто уже не уверен, где именно находятся критичные зависимости.
Правильное проектирование не означает, что нужно сразу покупать всё с максимальным запасом и строить инфраструктуру на десять лет вперёд. Намного разумнее заложить нормальную архитектурную гибкость: понятную адресацию, запас по портам и uplink, разумную сегментацию, предсказуемую модель управления и понятный путь масштабирования. Тогда рост компании выражается в добавлении модулей, а не в ломке всей основы.
Чем отличаются требования склада, офиса и филиала
Одна из частых ошибок — проектировать все площадки по единому шаблону. На практике склад, офис и филиал живут в разных режимах и нагружают сеть по-разному. На складе большое значение имеют физическая среда, высота стеллажей, металлические конструкции, перемещение сотрудников, терминалы, сканеры, камеры, точки печати, возможные морозильные или пыльные зоны. Здесь особенно важны устойчивость радиосети, корректное размещение оборудования и предсказуемая работа в движении.
Офис предъявляет другой набор требований. Там на первый план выходят удобство пользователей, голосовые и видеосервисы, безопасность доступа, интеграция с корпоративными системами, разделение служебной и гостевой сети, работа переговорных комнат и периферии. Для офиса важно не только качество канала, но и то, насколько легко инфраструктурой управлять централизованно. Если любое изменение требует ручной настройки каждого устройства, такая сеть быстро становится тяжёлой в сопровождении.
Филиал обычно живёт на стыке двух задач. С одной стороны, он должен быть максимально простым и устойчивым, потому что на месте редко есть отдельный инженер. С другой — он остаётся частью общей корпоративной среды и должен вписываться в единые правила безопасности, доступа и мониторинга. Поэтому филиал нельзя рассматривать как отдельную маленькую сеть, которая существует сама по себе. Его нужно проектировать как элемент общей архитектуры, где понятны маршруты к центральным ресурсам, модель резервирования и границы локальной автономности.
Когда эти различия игнорируют, компания получает либо избыточно тяжёлое решение там, где хватило бы более простой схемы, либо слишком слабую инфраструктуру в критичной зоне. Правильный подход состоит в том, чтобы сначала определить профиль каждой площадки, а потом уже связывать их в общую систему.
Какой горизонт роста нужно закладывать заранее
Для большинства компаний разумно закладывать архитектурный горизонт минимум на два-три года, а для магистральных участков, серверной части и схемы адресации — ещё дальше.
Горизонт роста нельзя брать с потолка. Его определяют планы бизнеса и характер изменений. Если компания расширяет складские площади, внедряет видеоаналитику, увеличивает число рабочих мест или открывает новые филиалы, то требования к сети меняются не линейно, а ступенчато. В один момент инфраструктура может спокойно держать нагрузку, а после следующего этапа развития ей уже не хватает портов, пропускной способности или управляемости.
Особое внимание стоит уделять тем элементам, которые сложнее всего переделывать позже. Это оптические магистрали между зданиями и этажами, ядро сети, схема сегментации, адресный план, серверная коммутация, стойки, питание и резервирование критичных узлов. Если здесь не оставить запас, то даже небольшое расширение может потянуть за собой непропорционально дорогие изменения.
Полезно делить рост на несколько сценариев. Базовый сценарий отражает умеренное развитие. Расширенный показывает, что будет при активном росте. Критичный помогает увидеть пределы, после которых архитектура должна перейти на следующий уровень. Такой подход даёт не абстрактный запас на будущее, а понятную дорожную карту: где можно масштабироваться без переделок, а где придётся вовремя перейти к следующему этапу.
С чего начинается карта трафика и сервисов
Прежде чем выбирать устройства и схемы подключения, нужно понять, какой трафик вообще будет жить в сети. Это базовая работа, которую часто пытаются пропустить, а потом именно из-за этого получают перегруженные uplink, плоские сегменты и странные провалы производительности. Для склада, офиса и филиала важно собрать карту пользователей, устройств и сервисов: рабочие станции, WMS или ERP, IP-телефония, терминалы, точки печати, камеры, системы контроля доступа, серверы, облачные сервисы, VPN-подключения, резервное копирование и административный доступ.
Важно не только перечислить сущности, но и понять характер их взаимодействия. Какие потоки идут постоянно, а какие всплесками. Что чувствительно к задержке, а что к потере пакетов. Какие сервисы работают локально, а какие тянут трафик в центральный офис или дата-центр. Где трафик идёт между устройствами внутри площадки, а где основная нагрузка ложится на внешние каналы. Именно эта картина позволяет принимать зрелые решения по сегментации, приоритезации и выбору узлов сети.
Многие проекты страдают от того, что сеть смотрят только через призму числа пользователей. Но тридцать сотрудников офиса, сто камер, двадцать терминалов, несколько точек печати и постоянная синхронизация с облаком создают совсем не тот профиль нагрузки, что просто тридцать ноутбуков с доступом в интернет. Поэтому при проектировании считают не головы, а сервисы, потоки и сценарии работы.
Адресация и сегментация без будущего хаоса
Чтобы расширение сети не превращалось в набор костылей, где новые площадки, сервисы и устройства приходится вписывать в схему, которая изначально для них не предусматривалась.
Хорошая сегментация делает сеть понятной и управляемой. Она разделяет рабочие станции, серверы, камеры, телефонию, системы безопасности, гостевой доступ, терминалы и технические устройства не ради красоты схемы, а ради контроля, безопасности и предсказуемости трафика. Когда все эти элементы живут в одной плоской среде, любая проблема распространяется шире, чем должна, а диагностика становится намного сложнее.
Не менее важен адресный план. Если компании приходится постоянно искать свободные диапазоны и встраивать новые узлы в старую схему вручную, сеть быстро теряет прозрачность. Гораздо разумнее сразу определить логику: какие диапазоны относятся к офису, какие к складу, какие к филиалам, какие к голосовым сервисам, камерам, системам доступа и техническому управлению. Тогда появление новой зоны не ломает адресацию, а просто использует заранее предусмотренный блок.
Сегментация также помогает готовиться к росту без чрезмерной сложности. Не нужно дробить сеть до микросегментов там, где компания ещё к этому не готова. Но базовые зоны, отделяющие разные классы устройств и сервисов, стоит предусмотреть сразу. Это дешевле и понятнее, чем позже мигрировать рабочую инфраструктуру из общей сети в нормальную архитектуру под давлением проблем.
Каналы связи, магистрали и запас по пропускной способности
Для офиса достаточно посмотреть на скорость интернет-канала только в самых простых сценариях. Но если речь идёт о связке склада, офиса и филиала, смотреть нужно шире. Трафик будет идти не только в интернет, но и между зонами, серверными ресурсами, системами видеонаблюдения, резервным копированием, удалёнными пользователями и филиальными площадками. Поэтому пропускную способность планируют на уровне доступа, распределения и магистрали одновременно.
Особенно внимательно нужно относиться к uplink между коммутаторами и к связям между этажами, зданиями и серверной частью. Именно здесь узкие места проявляются позже всего и бьют сильнее всего. Пока сеть маленькая, один линк может выглядеть достаточным. Но после роста числа камер, точек доступа и рабочих мест он начинает ограничивать всю площадку. Если же заложить разумный запас заранее, расширение пройдёт значительно спокойнее.
Для филиалов важно продумать не только основной канал, но и резервный сценарий. При этом резерв не всегда означает дорогое дублирование всего. Иногда достаточно правильно выбрать, какие сервисы должны продолжать работу при отказе основного канала, а какие могут подождать восстановления связи. Такой подход делает проект рациональным и помогает не переплачивать там, где бизнесу не нужна полноценная зеркальная схема.
Радиосеть для склада и офиса: что важно кроме покрытия
Потому что стабильная работа беспроводной сети зависит не только от уровня сигнала, но и от плотности клиентов, роуминга, помех, материалов помещения, ширины каналов и реальных сценариев перемещения пользователей и терминалов.
На складе радиосеть почти всегда сложнее, чем кажется в начале. Металлические стеллажи, изменяющееся заполнение товаром, техника, перегородки, высота потолков и движение персонала сильно влияют на распространение сигнала. В офисе среда мягче, но там возникает другой набор задач: высокая плотность пользователей, переговорные комнаты, ноутбуки, мобильные устройства, голосовые звонки и гостевой доступ. Поэтому сеть Wi-Fi нельзя проектировать как одинаковую систему для всех зон.
Отдельная ошибка — воспринимать точку доступа как универсальный ответ на любую беспроводную задачу. Для части сценариев важны контролируемый роуминг, корректная мощность, грамотный частотный план и реальное радиообследование. Для других — предсказуемое поведение клиентских устройств и нормальная политика безопасности. Если эти вопросы не решены, даже сильный сигнал не гарантирует нормальную работу.
На этапе выбора важно также определить, где компании действительно нужен беспроводной маршрутизатор, а где правильнее строить архитектуру на управляемых точках доступа, проводном ядре и централизованных правилах. Для домашнего или совсем небольшого офиса одно устройство может быть достаточным. Для склада, многокомнатного офиса и связки с филиалами такой подход быстро упирается в ограничения по покрытию, управлению и безопасности.
Поэтому радиочасть проектируют не как дополнение к проводной сети, а как равноправный слой инфраструктуры с собственными требованиями к отказоустойчивости, безопасности и росту. Особенно это важно там, где от Wi-Fi зависит не комфорт сотрудников, а выполнение операционных процессов.
Маршрутизация, политики доступа и пограничный уровень
Когда сеть растёт, основной вопрос меняется. Сначала важно просто соединить устройства и сервисы. Потом становится важнее понимать, какие сегменты должны общаться между собой, по каким правилам и где нужно ограничивать доступ. Именно на этом этапе сеть перестаёт быть набором соединений и становится управляемой инфраструктурой.
Маршрутизация должна быть понятной и документированной. Для склада, офиса и филиала это означает ясную схему движения трафика между локальными сегментами, центральными ресурсами и внешними сервисами. Если маршруты строятся по историческим причинам, а не по логике сервисов, сеть быстро теряет прозрачность. Любая диагностика превращается в расследование, а добавление новой площадки становится отдельным проектом с неизвестным результатом.
Пограничный уровень также нельзя оставлять на потом. Именно здесь определяются правила доступа между сегментами, в интернет, к облачным платформам и к центральным сервисам. Компании важно видеть не только сам факт соединения, но и логику доверия: какие сервисы должны быть доступны из филиала, каким устройствам нужен выход наружу, где достаточно обычной маршрутизации, а где требуются более жёсткие политики. Если этот уровень не продуман, сеть будет расти быстрее, чем контроль над ней.
Резервирование и отказоустойчивость там, где это действительно нужно
Нет. Гораздо важнее определить критичные узлы и сервисы, для которых простой действительно дорог, а затем строить резерв именно там, где он влияет на непрерывность бизнеса.
Одна компания не может остановить складскую отгрузку даже на короткий срок. Другая готова пережить локальный простой офиса, но не потерю доступа к центральной базе. Третья критично зависит от телефонии и связи филиалов. Поэтому отказоустойчивость нельзя брать из типовой презентации. Её нужно считать от бизнес-последствий, а не от красивой схемы.
Практичный подход начинается с определения узлов, отказ которых приводит к непропорционально большим потерям. Это может быть ядро сети, межузловая магистраль, канал до центрального офиса, коммутатор зоны отгрузки, узел связи филиала или электропитание активного оборудования. После этого для каждого критичного участка выбирают подходящий уровень защиты: резервный линк, стек или пару устройств, второй канал, источник бесперебойного питания, запасной путь доступа к ключевым сервисам.
Важно не путать разумное резервирование с избыточностью ради самой избыточности. Если компания усложняет сеть без чёткого понимания сценариев отказа, она получает более дорогую и более трудную в сопровождении систему. Надёжная архитектура не обязана быть максимально сложной. Она должна быть предсказуемой, понятной и соразмерной реальным рискам.
Как связать филиал с центральной площадкой без лишней сложности
Филиал часто становится источником компромиссов. Хочется сделать его дешёвым, быстрым в развёртывании и минимально требовательным к сопровождению. Но если упростить слишком сильно, филиал начинает жить по своим правилам: локальные настройки расходятся с центральной политикой, доступы выдаются отдельно, мониторинга почти нет, а при проблеме приходится разбираться на месте. Такая модель может работать с одной точкой, но плохо масштабируется, если филиалов становится больше.
Правильнее проектировать филиал как управляемый элемент общей сети. Для этого заранее определяют, какие сервисы живут локально, а какие централизованы; какие политики должны наследоваться автоматически; какие настройки администрируются удалённо; какой минимум автономности нужен на случай проблем с каналом. В некоторых случаях филиалу хватает локального интернет-доступа, безопасного туннеля к центральным ресурсам и простого локального сегментирования. В других требуется более развитая схема с резервным каналом и локальными сервисами.
Ключевое правило здесь одно: филиал не должен зависеть от ручной магии конкретного администратора. Если новая площадка не может быть встроена в общую сеть по понятному шаблону, значит, архитектура ещё не готова к росту. Хороший проект позволяет подключать филиалы серийно, а не каждый раз изобретать новую схему.
Управление, мониторинг и документация как часть проекта
Потому что инфраструктура будет расти и меняться, а без нормального описания, контроля и телеметрии любая следующая доработка станет дороже, дольше и рискованнее.
Многие воспринимают документацию как формальность, которой можно заняться после запуска. На деле всё наоборот. Если сеть объединяет склад, офис и филиалы, документация и мониторинг должны проектироваться одновременно с архитектурой. Адресные планы, схемы сегментов, uplink, резервные маршруты, перечень сервисов, роли площадок, список критичных узлов и модель доступа — всё это должно существовать в явном виде, а не в памяти одного специалиста.
Мониторинг нужен не только для аварий. Он помогает видеть тренды роста, понимать, где исчерпывается запас портов и каналов, какие зоны перегружены, где появляются потери пакетов, как ведёт себя беспроводная среда и в какой момент филиал начинает регулярно упираться в канал связи. Именно такие данные позволяют масштабировать сеть спокойно, а не в режиме тушения пожара.
На этапе подбора платформы важно смотреть не только на отдельные устройства, но и на то, насколько выбранное телекоммуникационное оборудование вписывается в общую модель управления, обновления, мониторинга и поддержки. Разрозненный парк устройств может решить локальные задачи, но при росте компании он почти всегда проигрывает в управляемости и стоимости сопровождения.
Пошаговый подход к проектированию сети под рост
Первый этап — собрать исходные данные и отделить реальные задачи бизнеса от общих пожеланий. Нужно понять, сколько пользователей и устройств работает сейчас, какие зоны появятся в ближайшие годы, какие сервисы уже критичны и какие планируются позже. Без этого архитектура неизбежно получится либо перегруженной, либо слишком слабой.
Второй этап — построить карту площадок и потоков. Где находятся складские зоны, рабочие места офиса, серверная часть, точки подключения филиалов, камеры, телефония, терминалы, гостевой доступ, системы контроля доступа и внешние сервисы. На этом же этапе определяется базовая сегментация и адресный план.
Третий этап — выбрать логику роста. Какие узлы должны иметь запас по портам и пропускной способности. Какие каналы резервируются. Какие зоны требуют отдельного беспроводного проектирования. Где допустима локальная автономность, а где всё должно опираться на центральные ресурсы. Здесь же определяют, каким будет стандарт подключения будущего филиала или новой части склада.
Четвёртый этап — заложить управление и мониторинг. Иначе даже хорошая архитектура быстро начнёт размываться. Пятый этап — оформить документацию, чтобы сеть можно было не только внедрить, но и развивать без постоянного возврата к догадкам. Именно такая последовательность превращает проект из разовой закупки в основу для нормального роста.
Типовые ошибки при проектировании
Первая ошибка — считать, что запас на рост нужен только по скорости интернет-канала. На практике чаще упираются в uplink между узлами, число портов, адресацию, покрытие Wi-Fi, возможности централизованного управления и предсказуемость маршрутизации.
Вторая ошибка — объединять в одной среде слишком разные классы устройств. Когда рабочие станции, камеры, телефония, терминалы, гостевой доступ и технические системы живут без нормального разделения, сеть теряет управляемость и становится уязвимее как с точки зрения производительности, так и с точки зрения безопасности.
Третья ошибка — переносить домашнюю или малую офисную логику на склад и филиальную инфраструктуру. На таких площадках особенно важно заранее продумывать радиопокрытие, роуминг, резервирование, стабильность каналов и централизованное сопровождение. То, что выглядит удобным в очень маленькой сети, часто плохо работает в распределённой среде.
Четвёртая ошибка — считать документацию второстепенной. Пятая — строить отказоустойчивость по максимуму без оценки реальных рисков. Шестая — не иметь шаблона для новых площадок. Все эти просчёты объединяет одно: сеть растёт быстрее, чем логика её развития.
Практическая таблица приоритетов
Ниже приведена упрощённая таблица, которая помогает расставить акценты при проектировании сети для склада, офиса и филиалов с учётом будущего роста.
| Направление | Что нужно предусмотреть | Что это даёт при росте |
|---|---|---|
| Адресный план и сегментация | Отдельные зоны для разных классов устройств и сервисов | Прозрачное расширение без хаотичных переделок |
| Магистрали и uplink | Запас по пропускной способности и понятная схема межузловых связей | Снижение риска узких мест при добавлении камер, точек доступа и рабочих мест |
| Радиосеть | Проектирование под реальные условия склада и офиса, а не по формальному покрытию | Стабильная работа терминалов, ноутбуков и мобильных устройств |
| Филиальная схема | Типовой шаблон подключения, управления и резервирования | Быстрое подключение новых площадок без изобретения новой архитектуры |
| Пограничные политики | Понятные правила доступа между сегментами, площадками и внешними сервисами | Управляемость и более зрелая безопасность при масштабировании |
| Мониторинг и документация | Телеметрия, схемы, планы адресации и описание критичных узлов | Быстрая диагностика и предсказуемое развитие инфраструктуры |
Итог
Сеть для склада, офиса и филиала нельзя рассматривать как набор отдельных подключений. Это единая инфраструктурная система, от которой зависят операционные процессы, работа сотрудников, доступ к сервисам, связь между площадками и возможность спокойно расти без постоянных аварийных переделок. Именно поэтому хороший проект начинается не с каталога устройств, а с понимания сценариев бизнеса, карты трафика, различий между площадками и горизонта развития.
Если заранее продумать адресацию, сегментацию, радиосеть, магистрали, политику доступа, резервирование и модель управления, рост компании будет выражаться в добавлении новых узлов и зон, а не в разрушении старой схемы. Это и есть главная цель качественного проектирования: не просто обеспечить работу сегодня, а создать основу, которая спокойно выдержит завтра.
Чем сложнее объект и чем сильнее он зависит от цифровых процессов, тем важнее думать о будущем ещё до закупки и монтажа. Спокойная, понятная и масштабируемая сеть почти всегда выигрывает у быстрых решений, которые выглядят удобными только на старте.
Часто задаваемые вопросы
Нужно ли сразу закладывать максимальную мощность по всем узлам сети?
Нет. Рациональнее заранее определить участки, которые трудно и дорого переделывать позже, и именно там оставить запас. Остальные элементы можно наращивать поэтапно, если архитектура это позволяет.
Можно ли использовать одну и ту же схему для офиса, склада и филиала?
Нет. У этих площадок разный профиль нагрузки, разные требования к отказоустойчивости и разные сценарии использования. Их нужно вписывать в единую архитектуру, но не копировать один и тот же шаблон без адаптации.
Почему адресный план так важен уже на старте проекта?
Потому что при росте сети без продуманной адресации приходится постоянно искать временные решения. Это усложняет сопровождение, диагностику и внедрение новых зон или площадок.
Насколько критично делать отдельное проектирование Wi-Fi для склада?
Это очень важно. На складе на качество беспроводной связи сильно влияют стеллажи, металл, движение техники, высота и структура помещения. Формального размещения точек доступа без учёта этих факторов часто недостаточно.
Когда филиалу нужен резервный канал связи?
Тогда, когда отказ основного канала останавливает критичные для бизнеса процессы или лишает площадку доступа к сервисам, без которых она не может работать даже ограниченно.
Что важнее всего для сети, которая должна спокойно расти несколько лет?
Понятная архитектура. Если в проекте заранее предусмотрены сегменты, шаблон подключения новых площадок, запас на магистралях, документированная маршрутизация и нормальное управление, инфраструктура масштабируется намного спокойнее и дешевле.