
Как организовать единый доступ для филиалов без потери управляемости


Когда компания открывает несколько офисов, складов, торговых точек или производственных площадок, система контроля доступа быстро перестаёт быть локальной задачей одной проходной. Необходимо централизованно создавать сотрудников, назначать права, блокировать уволенные учётные записи, контролировать события и при этом учитывать особенности каждого филиала. Если все объекты работают независимо, администраторы вынуждены повторять одни и те же операции, а руководство получает разрозненные отчёты.
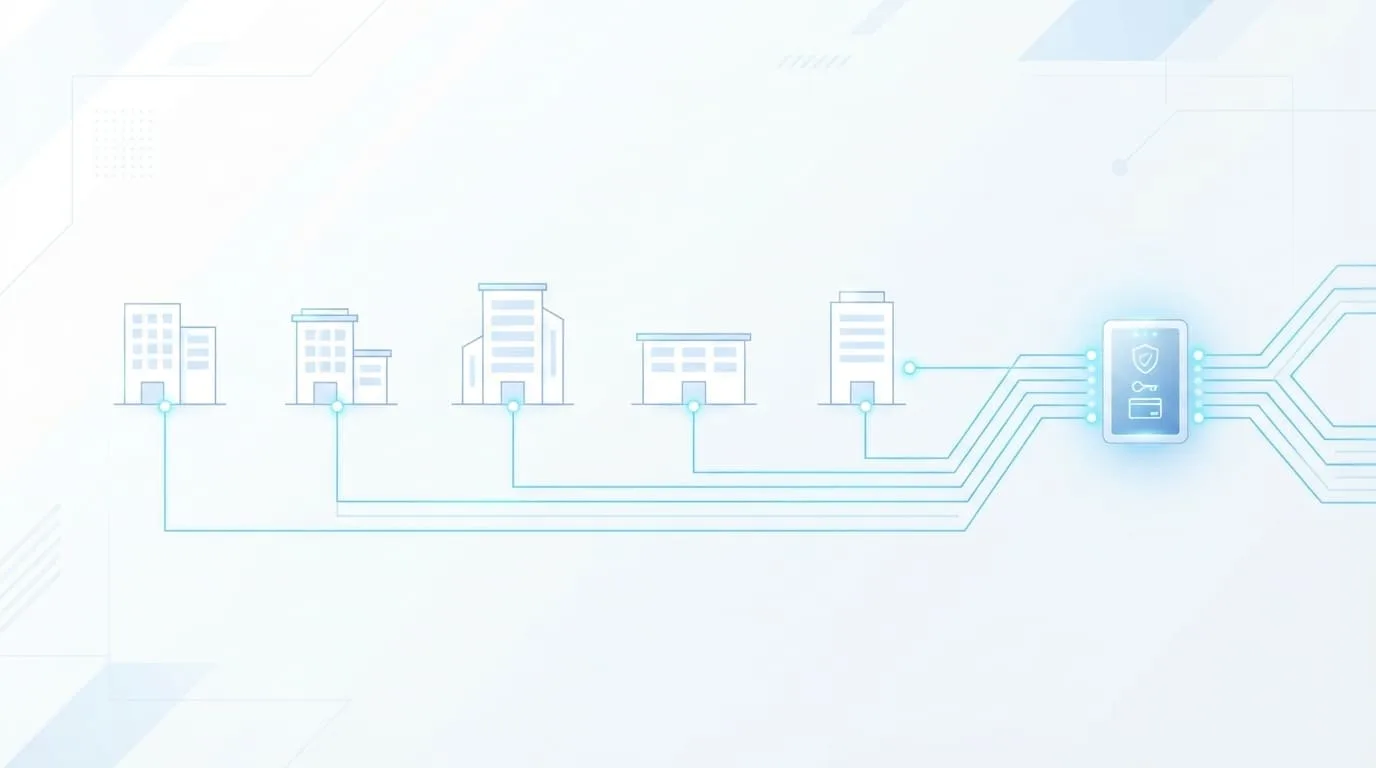
Полная централизация тоже не всегда решает проблему. При нестабильном канале связи филиал не должен терять возможность пропускать сотрудников, открывать двери по расписанию или фиксировать события. Система должна продолжать выполнять основные сценарии локально, а после восстановления соединения — передавать накопленную информацию на центральный сервер. Поэтому единый доступ строится не вокруг одной программы, а вокруг согласованной архитектуры контроллеров, серверов, каналов связи, правил безопасности и резервных сценариев.
Грамотно спроектированная система позволяет управлять всеми объектами из единого интерфейса, не превращая центральный офис в единственную точку отказа. В статье разберём, как разделить центральные и локальные функции, организовать сетевое взаимодействие, унифицировать идентификаторы, сохранить автономность филиалов и подготовить инфраструктуру к дальнейшему росту.
Содержание
- Почему разрозненный доступ сложно контролировать
- Что означает единая система доступа для филиалов
- Какие функции нужно централизовать, а какие оставить локально
- Как выбрать архитектуру системы
- Роль сетевых контроллеров на удалённых объектах
- Как организовать связь между филиалами
- Как унифицировать карты, идентификаторы и профили сотрудников
- Как построить модель ролей и зон доступа
- Как сохранить работу филиала при обрыве связи
- Как защитить централизованное управление
- Мониторинг событий и контроль состояния оборудования
- Как подготовить систему к открытию новых филиалов
- Как перейти от локальных систем к единой платформе
- Практическая схема единого доступа
- Таблица распределения функций системы
- Ошибки при объединении филиалов
- Итог
- Часто задаваемые вопросы
Почему разрозненный доступ сложно контролировать
На первом объекте локальная система часто выглядит достаточным решением. Администратор вручную добавляет сотрудников, назначает двери и выгружает отчёты. После открытия второго или третьего филиала возникает необходимость повторять эти операции в каждой базе. Если сотрудник переезжает между площадками, ему выдают новую карту или отдельно создают профиль на другом объекте.
Проблема становится особенно заметной при кадровых изменениях. Информация об увольнении может своевременно попасть в центральный офис, но не дойти до сотрудника, который обслуживает систему на удалённом складе. В результате карта уже заблокирована в одном здании, но продолжает действовать в другом. Аналогичная ситуация возникает при временном переводе, командировке или изменении должности.
Разрозненность мешает и расследованию инцидентов. Чтобы восстановить маршрут сотрудника, службе безопасности приходится собирать журналы с нескольких серверов, учитывать разное время на устройствах и сопоставлять несовместимые форматы отчётов. Даже простая проверка посещений превращается в ручную работу.
Отдельные локальные системы также сложнее обновлять. На разных объектах могут использоваться разные версии программного обеспечения, форматы карт, правила расписаний и способы резервного копирования. Чем дольше сохраняется такая неоднородность, тем дороже и рискованнее становится последующее объединение.
Что означает единая система доступа для филиалов
Единый доступ не означает, что каждая дверь должна постоянно обращаться к серверу в головном офисе. Такой вариант создаёт зависимость от каналов связи и увеличивает риск массового отказа. Правильнее разделить систему на центральный уровень управления и локальный уровень исполнения.
Центральный уровень хранит общую базу пользователей, правила, роли, расписания, журналы событий и настройки объектов. Через него администраторы создают сотрудников, блокируют идентификаторы, формируют отчёты и контролируют состояние системы. Локальные контроллеры получают необходимые данные и самостоятельно принимают решение о проходе.
Например, сотруднику бухгалтерии назначают доступ в головной офис и два региональных подразделения. Правило создаётся один раз, после чего система передаёт его на соответствующие объекты. При увольнении профиль блокируется централизованно, а изменение распространяется на все филиалы.
При этом локальная площадка должна хранить актуальный список разрешений, расписания и сценарии работы дверей. Если соединение с центральной платформой пропадёт, объект продолжит обслуживать ранее загруженные идентификаторы. После восстановления связи контроллер передаст накопленные события и получит обновлённые настройки.
Какие функции нужно централизовать, а какие оставить локально
На центральном уровне целесообразно хранить справочник сотрудников, структуру подразделений, роли, сроки действия пропусков, правила доступа, общие отчёты и историю административных изменений. Это исключает дублирование данных и позволяет быстро применять кадровые решения ко всей организации.
Локально должны выполняться операции, от которых зависит физический проход: проверка идентификатора, управление замком, обработка кнопки выхода, контроль датчика двери и выполнение аварийных сценариев. Эти функции нельзя полностью переносить на удалённый сервер, потому что задержка или обрыв связи не должны блокировать вход в здание.
Некоторые настройки можно распределять. Центральная служба безопасности задаёт общие требования, а ответственный сотрудник филиала получает ограниченные полномочия: например, выпускать временные пропуска посетителям, просматривать события своего объекта или менять локальные расписания в установленных пределах.
Такое разделение снижает нагрузку на центральных администраторов и одновременно не позволяет локальным пользователям изменять критичные параметры всей системы. Филиал сохраняет операционную самостоятельность, но работает в рамках общей политики компании.
Как выбрать архитектуру системы
Первый вариант — полностью локальные системы без общей платформы. Он прост на старте, но плохо масштабируется. Каждый филиал требует отдельного администрирования, отчёты не объединяются, а блокировка доступа выполняется несколько раз.
Второй вариант — полностью централизованное принятие решений, при котором точка прохода обращается к удалённому серверу. Такая схема может работать внутри одного здания, но для географически распределённых объектов она слишком зависит от качества соединения.
Третий вариант — распределённая архитектура. Центральный сервер управляет политиками и собирает события, а сетевые контроллеры хранят локальные базы и исполняют команды на объектах. Именно этот подход позволяет масштабировать систему без потери автономности.
При выборе архитектуры нужно учитывать количество объектов, число точек прохода, предполагаемое количество сотрудников, частоту кадровых изменений, требования к отчётности и допустимое время недоступности центрального управления. Систему следует рассчитывать не только под текущую структуру, но и под планируемое развитие компании.
Роль сетевых контроллеров на удалённых объектах
Сетевой контроллер связывает программную платформу с физическим оборудованием проходной. Он получает данные о пользователях, хранит локальные правила, обрабатывает сигналы считывателей и управляет исполнительными устройствами. От его возможностей зависит, продолжит ли филиал работать без центрального сервера.
При выборе необходимо оценить объём локальной памяти, количество поддерживаемых точек прохода, число идентификаторов и событий, способы подключения считывателей, поддержку расписаний, зон, антипассбэка и тревожных сценариев. Важную роль играет возможность безопасно обновлять конфигурацию и передавать журналы после восстановления соединения.
Если компания планирует сетевой контроллер купить для филиальной системы, нужно проверять его совместимость с выбранной платформой управления и существующими считывателями. Отдельное устройство с подходящим количеством входов и выходов ещё не гарантирует, что его удастся включить в единую систему без дополнительных интеграций.
Контроллеры желательно выбирать в рамках одной совместимой экосистемы. Это упрощает обновление, резервирование конфигураций, обучение персонала и замену оборудования. Использование нескольких несвязанных решений может показаться выгодным на этапе закупки, но впоследствии увеличит стоимость поддержки.
Как организовать связь между филиалами
Обмен между центральной платформой и филиалами должен проходить по защищённым каналам. Для этого используют корпоративную сеть оператора, VPN-соединения через интернет или комбинированную схему. Выбор зависит от доступности каналов, требований к безопасности и критичности объекта.
Перед проектированием нужно определить, какой трафик создаёт система контроля доступа. Обычно объём событий невелик, однако передача журналов, фотографий, обновлений и данных интегрированных подсистем может увеличить нагрузку. Важно учитывать не только средний трафик, но и ситуацию, когда филиал после длительного разрыва начинает отправлять накопленные события.
На объекте следует выделить отдельный сетевой сегмент для контроллеров, серверов проходной, домофонии и другого оборудования безопасности. Пользовательские компьютеры не должны получать прямой доступ к административным интерфейсам устройств. Между сегментами разрешают только необходимые соединения.
При выборе маршрутизаторов в Минске для распределённой инфраструктуры нужно учитывать поддержку VPN, резервных каналов, журналирования, централизованного управления и разделения сетей. Обычный офисный маршрутизатор может обеспечить доступ в интернет, но не всегда подходит для стабильной связи между объектами и контроля критичного трафика.
Для важных площадок полезно предусмотреть резервный канал через другого оператора или мобильную сеть. При отказе основной линии система автоматически переключается на запасное соединение. Даже если контроллеры могут работать автономно, резервный канал сокращает период, в течение которого центральный офис не видит события и состояние оборудования.
Как унифицировать карты, идентификаторы и профили сотрудников
Единая система становится удобной только тогда, когда сотрудник использует один идентификатор на всех разрешённых объектах. Если филиалы работают с несовместимыми форматами карт, организация продолжает выдавать несколько пропусков и вести отдельные базы.
Перед объединением нужно провести инвентаризацию: какие считыватели установлены, какие технологии идентификации используются, можно ли безопасно перенести номера карт и какие устройства потребуют замены. Старые решения могут передавать идентификатор в упрощённом формате или использовать технологии, которые не отвечают актуальным требованиям безопасности.
Профиль сотрудника должен создаваться один раз и содержать кадровые данные, подразделение, должность, срок действия полномочий, назначенные роли и используемые идентификаторы. В филиалы передаётся только та информация, которая необходима для работы конкретного объекта.
Следует заранее определить порядок замены потерянной карты. Старый идентификатор блокируется централизованно, новый привязывается к существующему профилю, а права не создаются заново вручную. Такой подход уменьшает вероятность ошибки и сохраняет связанную историю событий.
Как построить модель ролей и зон доступа
При ручном назначении каждой двери конкретному сотруднику база быстро становится непрозрачной. Администратор видит сотни индивидуальных правил и не может сразу определить, почему человек получил доступ в определённую зону. После перевода на другую должность часть старых разрешений может сохраниться.
Ролевая модель связывает должность или функцию с набором зон. Например, сотрудник отдела продаж получает доступ в офисные помещения своего филиала, инженер — в технические зоны обслуживаемых объектов, а региональный руководитель — в несколько подразделений. При изменении роли система автоматически применяет новый набор правил.
Для временных задач создают отдельные профили. Сотрудник из другого региона может получить доступ в филиал только на период командировки. Подрядчик — в конкретную техническую зону и только в рабочее время. Посетитель — на одну встречу с обязательной регистрацией на проходной.
Важно избегать слишком широких ролей. Универсальный профиль для всех руководителей или технических специалистов может открыть доступ к помещениям, которые не связаны с их обязанностями. Каждую роль нужно периодически пересматривать вместе с владельцем соответствующего бизнес-процесса.
Как сохранить работу филиала при обрыве связи
Автономная работа должна быть предусмотрена на этапе проектирования, а не добавляться после первого серьёзного сбоя. Контроллеру требуется локальная база действующих идентификаторов, расписаний и правил. Объём памяти выбирают с запасом, особенно если объект генерирует много событий.
При отсутствии связи система продолжает проверять карты, управлять дверями и фиксировать проходы. События временно сохраняются локально. После восстановления соединения они передаются на сервер в правильной последовательности, а контроллер получает изменения, которые были сделаны в центральной базе.
Нужно заранее определить поведение при конфликте данных. Например, сотрудника заблокировали в центральной системе во время отсутствия связи с филиалом. До получения обновления локальный контроллер может считать его карту действующей. Для объектов с повышенными требованиями применяют дополнительные меры: резервные каналы, короткий срок действия временных полномочий или локальную процедуру экстренной блокировки.
Автономность касается не только контроллера. Сетевое оборудование, замки, считыватели и серверы должны получать резервное питание. Иначе локальная база не поможет, если при кратковременном отключении электричества вся проходная перестанет работать.
Как защитить централизованное управление
Объединение филиалов повышает удобство, но одновременно увеличивает последствия компрометации центральной учётной записи. Администратор с широкими полномочиями может изменить права на десятках объектов, поэтому доступ к платформе нужно защищать строже, чем вход в обычные корпоративные приложения.
Для администраторов следует использовать персональные учётные записи, многофакторную аутентификацию и разграничение ролей. Сотрудник, который выпускает пропуска, не обязательно должен менять сетевые параметры или удалять журналы. Служба безопасности может просматривать события, но не управлять системными настройками.
Все значимые действия нужно журналировать: создание пользователя, изменение роли, выдачу временного доступа, блокировку карты, изменение расписания и вход администратора. Журнал должен показывать, кто, когда и с какого рабочего места выполнил операцию.
Центральный сервер не следует публиковать напрямую в интернете. Удалённое управление организуют через защищённый доступ, ограниченные адреса и отдельный административный сегмент. Систему нужно регулярно обновлять, а её конфигурацию и базу данных — резервировать.
Мониторинг событий и контроль состояния оборудования
Единая платформа должна показывать не только проходы сотрудников, но и техническое состояние объектов. Администратору важно видеть недоступные контроллеры, открытые двери, потерю связи, переполнение локальной памяти, ошибки считывателей и переход оборудования на резервное питание.
События следует разделять по важности. Обычные проходы сохраняются в журнале, нарушения расписаний попадают в отчёт, а критические события — взлом двери, длительная потеря связи или отказ контроллера — требуют оперативного уведомления ответственных лиц.
Для филиальной сети полезна общая панель состояния. Она позволяет сразу определить, какой объект работает штатно, где используется резервный канал и какой контроллер давно не синхронизировался. Без такого представления центральный сервер может собирать данные, но не давать реальной управляемости.
В крупных системах события доступа объединяют с мониторингом сети, электропитания и серверной инфраструктуры. Для построения такой среды подбирают совместимое телекоммуникационное оборудование, которое поддерживает сегментацию, резервирование, удалённую диагностику и централизованный контроль. Это позволяет видеть не только следствие сбоя, но и его возможную причину.
Как подготовить систему к открытию новых филиалов
Масштабируемая архитектура позволяет подключать новый объект по типовой схеме, а не проектировать систему заново. Для этого заранее определяют стандарт филиала: набор сетей, правила адресации, модели оборудования, требования к резервному питанию, структуру зон и порядок подключения к центральной платформе.
Полезно создать несколько шаблонов объектов. Небольшой офис может включать входную дверь и серверную, склад — проходную, ворота и технические помещения, а производственная площадка — несколько контуров с разными уровнями допуска. При открытии филиала выбирают подходящий шаблон и корректируют только локальные особенности.
Центральную платформу и серверную инфраструктуру нужно рассчитывать с запасом по числу контроллеров, пользователей и событий. Если система уже работает на пределе, подключение нового объекта может ухудшить скорость отчётов и синхронизации.
Следует учитывать и административную нагрузку. Рост числа филиалов требует понятной модели ответственности: кто создаёт сотрудников, кто утверждает роли, кто обслуживает оборудование на месте и кто реагирует на критические события. Без распределения обязанностей даже технически масштабируемая система станет сложной в эксплуатации.
Как перейти от локальных систем к единой платформе
Переход лучше начинать с обследования, а не с немедленной замены всего оборудования. Нужно составить перечень контроллеров, считывателей, карт, серверов, каналов связи и программных версий. Отдельно фиксируют количество пользователей, действующие расписания, интеграции и критичные сценарии.
После инвентаризации оборудование разделяют на три группы: полностью совместимое, совместимое через дополнительный модуль или интеграцию и подлежащее замене. Это помогает составить поэтапный бюджет и не демонтировать исправные устройства без необходимости.
Пилотный проект разумно провести на одном типовом филиале. На нём проверяют сетевую схему, синхронизацию пользователей, автономный режим, отчёты и действия при обрыве связи. Только после устранения найденных проблем решение распространяют на остальные объекты.
Миграцию желательно выполнять поэтапно. Сначала создаётся центральная база и подключается один филиал, затем переносятся следующие площадки. На каждом этапе нужно проверять права сотрудников и сохранять возможность возврата к прежней конфигурации.
Практическая схема единого доступа
1. В центральной инфраструктуре размещается сервер управления и единая база сотрудников.
2. Каждый филиал получает локальные сетевые контроллеры с автономной памятью.
3. Контроллеры, домофония и оборудование проходной подключаются к отдельному сетевому сегменту.
4. Между филиалом и центральной площадкой создаётся защищённый VPN-канал.
5. Для критичных объектов предусматривается резервное соединение через другого оператора.
6. Права назначаются через роли, подразделения и группы объектов.
7. Изменения централизованно передаются только на те контроллеры, к которым они относятся.
8. При обрыве связи филиал продолжает работать по локальной базе и накапливает события.
9. После восстановления соединения выполняются передача журналов и синхронизация настроек.
10. Центральный мониторинг контролирует состояние каналов, контроллеров, дверей и резервного питания.
11. Административные действия защищаются многофакторной аутентификацией и записываются в журнал.
12. Конфигурации и база системы регулярно резервируются и проверяются восстановлением.
Такая архитектура подходит как для нескольких небольших офисов, так и для сети складов или региональных подразделений. Масштаб меняет требования к серверу, каналам и распределению ролей, но базовый принцип остаётся тем же: единое управление не должно лишать объекты локальной автономности.
Таблица распределения функций системы
| Функция | Где должна выполняться | Почему это важно |
|---|---|---|
| Создание профилей сотрудников | Центральный сервер | Исключает дублирование пользователей и расхождение кадровых данных |
| Назначение ролей и зон | Центральный сервер с ограниченными локальными полномочиями | Сохраняет общие правила и позволяет филиалу решать текущие задачи |
| Проверка карты на точке прохода | Локальный контроллер | Обеспечивает проход без зависимости от задержек и доступности канала |
| Управление замком и датчиком двери | Локальный контроллер | Критичные физические операции должны выполняться непосредственно на объекте |
| Хранение общего журнала | Центральная база | Позволяет формировать единые отчёты по всем филиалам |
| Временное хранение событий | Локальный контроллер | Сохраняет историю при обрыве связи с центральной платформой |
| Контроль состояния оборудования | Центральный мониторинг и локальная индикация | Помогает быстро обнаружить отказ и продолжить обслуживание на месте |
| Резервирование конфигурации | Центральная защищённая инфраструктура | Ускоряет восстановление после сбоя сервера или ошибки администратора |
| Аварийное открытие и пожарный сценарий | Локальная автоматика объекта | Безопасность людей не должна зависеть от внешнего канала и удалённого сервера |
| Блокировка уволенного сотрудника | Центральная система с передачей на все связанные объекты | Обеспечивает единое и своевременное прекращение полномочий |
Ошибки при объединении филиалов
Первая ошибка — перенести все решения на центральный сервер и не предусмотреть автономность контроллеров. При обрыве связи такая система может перестать пропускать сотрудников или потерять часть событий.
Вторая ошибка — подключить оборудование доступа к общей пользовательской сети без сегментации. В этом случае рабочие станции получают лишнюю сетевую видимость, а сбой или атака в офисном сегменте могут затронуть проходную.
Третья ошибка — сохранить индивидуальное назначение прав каждому сотруднику. После объединения филиалов количество ручных разрешений резко возрастает, а проверить их обоснованность становится сложно.
Четвёртая ошибка — использовать один административный профиль для всех специалистов. Общая учётная запись не позволяет определить автора изменений и увеличивает последствия компрометации пароля.
Пятая ошибка — не синхронизировать время на серверах, контроллерах и сетевом оборудовании. Даже небольшое расхождение затрудняет расследование событий и сопоставление журналов разных систем.
Шестая ошибка — не рассчитывать объём локальной памяти контроллеров. При длительном отсутствии связи старые события могут быть перезаписаны до передачи в центральную базу.
Седьмая ошибка — подключать все филиалы одновременно без пилотного объекта. Ошибка в шаблоне конфигурации в этом случае распространяется на всю сеть и требует массового исправления.
Восьмая ошибка — оценивать систему только по стоимости контроллеров и считывателей. В проект также входят серверы, лицензии, каналы связи, маршрутизация, резервное питание, монтаж, обучение и дальнейшее сопровождение.
Итог
Единый доступ для филиалов строится на сочетании централизованного управления и локального исполнения. Центральная платформа должна хранить профили, роли, правила и общие журналы, а контроллеры на объектах — самостоятельно принимать решения о проходе и сохранять события при отсутствии связи.
Управляемость обеспечивают единая база сотрудников, ролевая модель, защищённые каналы, сетевое разделение, персональные административные учётные записи и постоянный мониторинг. Автономность поддерживают локальная память контроллеров, резервное питание и заранее определённые сценарии работы при отказе каналов.
Начинать проект следует с инвентаризации действующих систем и описания бизнес-процессов. После этого можно выбрать архитектуру, сформировать стандарт филиала, провести пилотное подключение и последовательно перенести остальные объекты. Такой подход позволяет создать единую систему без резкого отказа от работающей инфраструктуры и без потери контроля во время миграции.
Часто задаваемые вопросы
Будут ли двери работать при отключении связи с центральным офисом?
Да, если сетевые контроллеры поддерживают автономный режим и хранят локальную базу идентификаторов. Они продолжат принимать решения о проходе и сохранять события до восстановления соединения.
Нужен ли отдельный сервер в каждом филиале?
Не всегда. Для небольших объектов достаточно локальных контроллеров, подключённых к центральной платформе. Отдельный сервер может потребоваться крупной площадке с большим количеством точек доступа, локальными интеграциями или повышенными требованиями к автономности.
Можно ли использовать одну карту во всех филиалах?
Да, если считыватели и контроллеры поддерживают общий формат идентификатора. Права сотрудника назначаются централизованно, а его карта добавляется только на те объекты, которые входят в утверждённый профиль доступа.
Как быстро заблокировать доступ уволенному сотруднику?
Профиль блокируется в центральной системе, после чего команда передаётся на связанные филиалы. Для критичных объектов важно иметь стабильный или резервный канал, чтобы изменение максимально быстро дошло до локальных контроллеров.
Может ли администратор филиала самостоятельно выдавать пропуска?
Да, ему можно предоставить ограниченную роль. Например, разрешить создавать временные пропуска посетителей и просматривать события своего объекта, но запретить изменять общие роли, системные настройки и права других филиалов.
Что произойдёт с событиями, накопленными во время сбоя?
Контроллер сохранит их во внутренней памяти и передаст на центральный сервер после восстановления связи. Для этого необходимо правильно рассчитать ёмкость журнала и контролировать его заполнение.
Обязательно ли менять всё старое оборудование?
Нет. Сначала нужно проверить совместимость действующих контроллеров, считывателей и карт с новой платформой. Часть оборудования можно сохранить, часть подключить через интеграцию, а заменить только несовместимые или устаревшие устройства.
Какой канал связи нужен для системы контроля доступа?
Требования зависят от количества объектов, объёма событий и дополнительных данных. Для большинства систем важнее стабильность, защищённое VPN-соединение и низкая задержка, чем высокая пропускная способность. Для критичных филиалов желательно предусмотреть резервный канал.
Как проверить, что система готова к отказу центрального сервера?
Нужно провести тест: временно отключить связь с сервером, проверить проход по действующим картам, сохранение событий, работу расписаний и последующую синхронизацию. Результаты теста следует фиксировать и повторять после значимых изменений конфигурации.