
Как объединить несколько систем доступа в единую инфраструктуру без потери управляемости


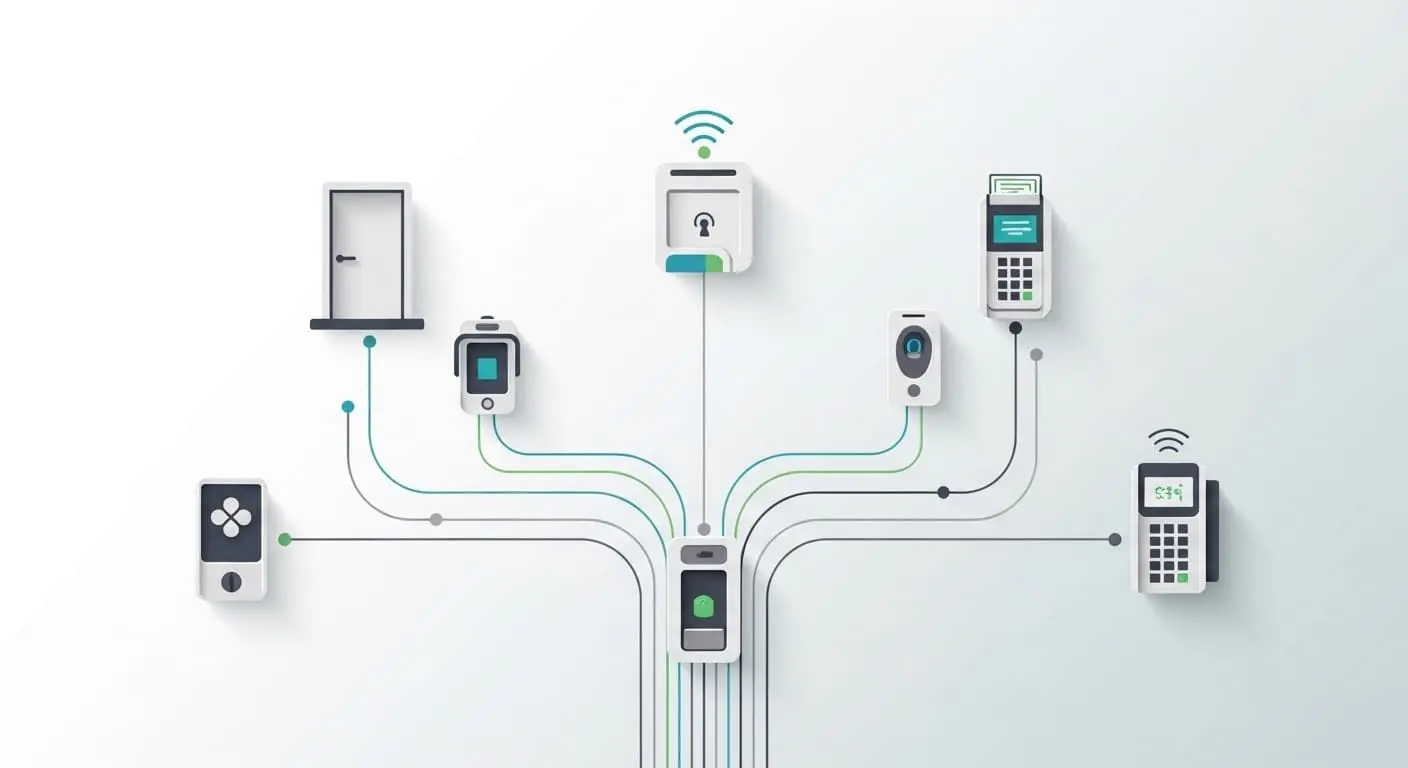
Проблема объединения нескольких систем контроля доступа редко возникает внезапно. Чаще всего она формируется постепенно, по мере роста объекта и усложнения его структуры. Сначала внедряется одна система для офисной части, затем добавляется отдельное решение для склада, позже появляется автономная система для парковки или удалённого корпуса. На каждом этапе выбор кажется логичным и оправданным, но в итоге объект получает несколько изолированных контуров доступа, которые сложно администрировать как единое целое.
До определённого момента такие системы могут сосуществовать без заметных конфликтов. Однако при росте числа сотрудников, усложнении режимов доступа и появлении требований к централизованному контролю разрозненность начинает проявляться в виде задержек, ошибок, ручных операций и труднообъяснимых инцидентов. Именно на этом этапе возникает задача объединения систем доступа в единую инфраструктуру без потери управляемости.
Содержание
- Почему разрозненные системы доступа перестают быть управляемыми
- Почему сетевое объединение не равно единой системе
- Где должна находиться точка принятия решений
- Устройства идентификации в единой архитектуре
- Модель прав доступа как основа управляемости
- Интеграция существующих систем без остановки объекта
- Эксплуатация и контроль после объединения
- Итог
Почему разрозненные системы доступа перестают быть управляемыми
Основная причина потери управляемости заключается не в количестве систем, а в отсутствии единой логики управления. Каждая автономная система контроля доступа изначально проектируется под собственные правила, интерфейсы и сценарии. Пока объект небольшой, эти различия почти незаметны. Но при масштабировании они начинают конфликтовать.
Типовая проблема проявляется при изменении прав доступа. Добавление нового сотрудника требует настройки сразу в нескольких системах. Отзыв доступа у уволенного сотрудника превращается в проверку всех контуров. При инцидентах на проходной сложно быстро понять, является ли причиной отказ оборудования, ошибка конфигурации или конфликт правил между системами.
Со временем возрастает объём ручных операций, увеличивается нагрузка на администраторов и появляется зависимость от отдельных специалистов, которые помнят особенности каждой подсистемы. Это прямой индикатор того, что инфраструктура доступа перестала быть управляемой в системном смысле.
Почему сетевое объединение не равно единой системе
Распространённое заблуждение состоит в том, что объединение всех систем доступа в одну сеть автоматически решает проблему. На практике сеть лишь обеспечивает транспорт данных, но не определяет логику принятия решений. Если каждая система продолжает самостоятельно хранить правила доступа и принимать решения, управляемость не появляется.
В такой конфигурации администратор получает дополнительный уровень сложности. Ошибка может возникнуть из-за сетевой задержки, некорректной маршрутизации, конфликтов в настройках или несовместимости протоколов, но визуально это выглядит как сбой системы доступа. Диагностика таких ситуаций требует больше времени и опыта.
Единая инфраструктура отличается тем, что правила и сценарии формируются централизованно, а сеть и устройства выступают в роли исполнительного слоя. Без этого разделения объединение превращается в техническое усложнение без управленческой пользы.
Где должна находиться точка принятия решений
Ключевым элементом управляемой инфраструктуры доступа является центр принятия решений. Именно он определяет, кто, когда и на каких условиях может получить доступ к конкретной зоне. Все остальные элементы системы должны подчиняться этим правилам.
Централизация логики позволяет описывать доступ в терминах ролей, временных интервалов, зон безопасности и сценариев. Например, сотрудник может иметь разные права в рабочее время и вне его, или получать доступ только при выполнении определённых условий. Такие правила невозможно эффективно реализовать, если каждое устройство или локальный контроллер принимает решения самостоятельно.
Кроме того, единый центр управления упрощает аудит и анализ инцидентов. Система фиксирует не только факт отказа или разрешения доступа, но и причину принятого решения, что критически важно для объектов с повышенными требованиями к безопасности.
Устройства идентификации в единой архитектуре
В единой инфраструктуре доступа устройства идентификации выполняют строго определённую функцию: они подтверждают личность пользователя и передают данные в систему управления. Они не должны содержать собственную логику принятия решений, влияющую на общие правила доступа.
Такой подход позволяет использовать разные методы идентификации в рамках одной системы. Например, терминал распознавания лиц может применяться на проходных с высокой проходимостью, а считыватель карт — в зонах с менее строгими требованиями или в качестве резервного метода.
Важно, что оба устройства работают с одним и тем же пользователем и одними и теми же правилами доступа. Различается только способ идентификации, а не логика разрешений. Это устраняет дублирование настроек и снижает риск ошибок при эксплуатации.
Модель прав доступа как основа управляемости
Одна из фундаментальных архитектурных задач при объединении систем доступа заключается в построении корректной модели прав. Ошибкой является привязка прав доступа к конкретным идентификаторам или устройствам. Такой подход плохо масштабируется и усложняет администрирование.
Эффективная модель строится вокруг пользователя как основной сущности. Идентификаторы лишь связываются с пользователем, а зоны доступа описываются независимо от конкретных точек прохода. Правила определяют, в каких условиях пользователь может получить доступ к зоне, а система автоматически применяет эти правила ко всем связанным устройствам.
Такая модель особенно полезна при росте объекта. Добавление нового корпуса или изменение планировки не требует пересмотра всех настроек. Достаточно корректно описать зоны и связать их с существующими ролями и правилами.
Интеграция существующих систем без остановки объекта
Полный демонтаж существующих систем доступа редко является оптимальным решением. Он связан с рисками простоя, дополнительными затратами и возможными инцидентами безопасности. Гораздо эффективнее использовать поэтапную интеграцию.
На первом этапе формируется единый центр управления, который начинает принимать решения для части системы. Остальные подсистемы продолжают работать в автономном режиме, но постепенно переводятся под централизованный контроль. Такой подход позволяет сохранять работоспособность объекта и контролировать риски.
Важно заранее определить этапы интеграции, точки контроля и критерии завершения каждого этапа. Это позволяет избежать ситуации, когда система формально объединена, но фактически остаётся разрозненной.
Эксплуатация и контроль после объединения
После объединения систем доступа ключевым показателем успеха становится не отсутствие жалоб, а снижение операционной сложности. Управляемая система позволяет быстро вносить изменения, прозрачно диагностировать инциденты и масштабироваться без переработки архитектуры.
Администратор должен работать с правилами и сценариями, а не с отдельными устройствами. Любое изменение политики доступа должно выполняться в одном месте и автоматически распространяться на всю инфраструктуру. Именно этот принцип отличает управляемую систему от набора связанных, но автономных решений.
Итог
Объединение нескольких систем контроля доступа в единую инфраструктуру требует архитектурного подхода. Простое сетевое объединение не решает проблему и часто усложняет эксплуатацию. Управляемость достигается только при централизованной логике, корректной модели прав доступа и чётком разделении ролей между системой управления и устройствами.
Такой подход позволяет не только решить текущие задачи, но и создать устойчивую основу для дальнейшего роста объекта без потери контроля и предсказуемости работы системы.